BLE ATT错误响应:区分权限、认证与数值错误
先保留ATT错误,再翻译成提示
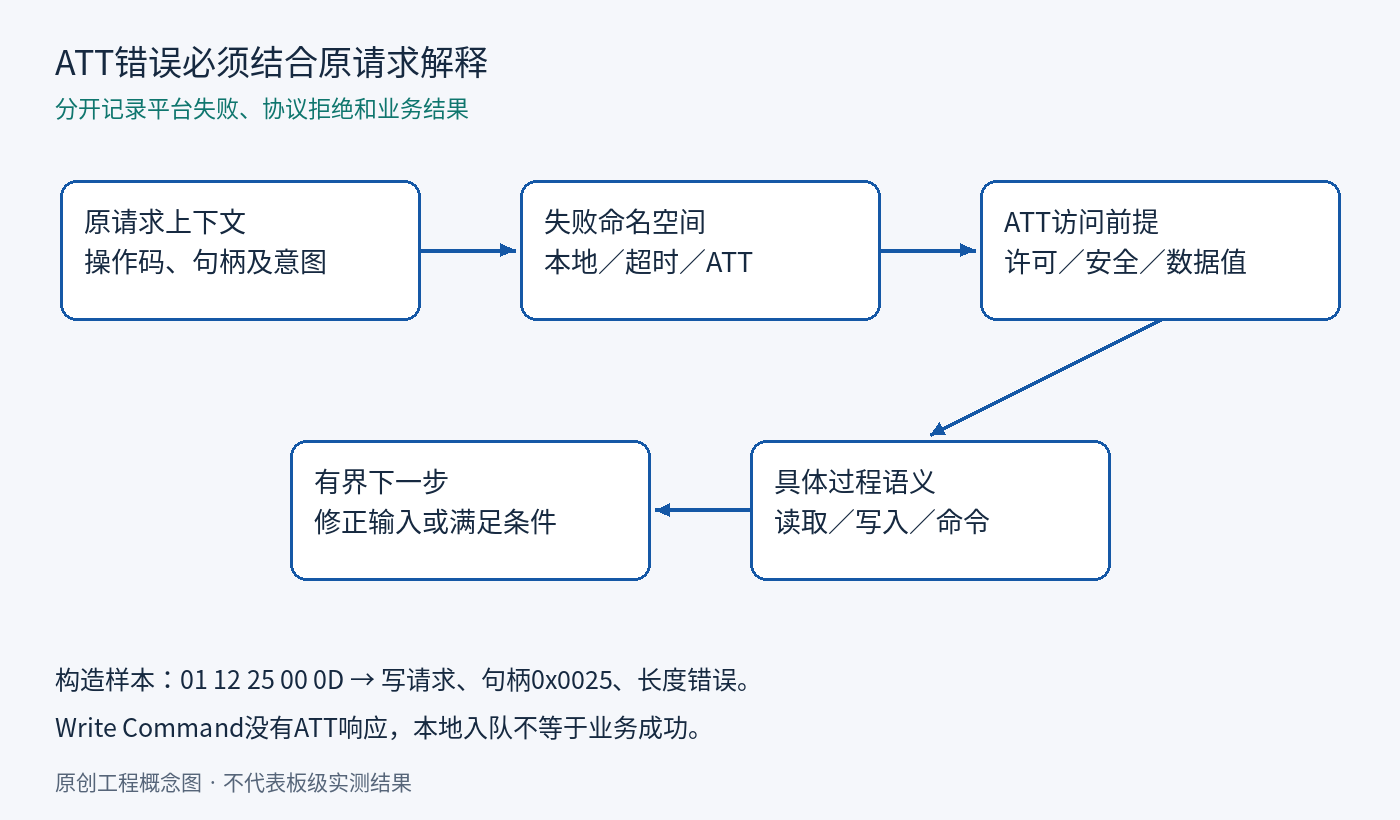
“蓝牙写入失败”不足以指导开发者或用户。操作可能在手机API本地被拒绝,可能链路超时,也可能到达服务器并收到ATT错误响应。首先保留这些区别。本文以Bluetooth Core 6.0第三卷F部分为协议基线,聚焦错误解释和恢复决策,不重新介绍GATT数据库设计或通知吞吐。平台回调数字不自动等于ATT错误码,应记录其命名空间,并按对应API文档映射。协议细节被系统隐藏时,应说明可见性限制,而不是替它编造一个ATT原因。 涉及产品资格声明时,应核对SIG的Core 6.0页面及强制更新;本文不是合规检查清单。
带着原请求上下文解码响应
Core 6.0 ATT规范规定错误响应包含失败请求操作码、出错属性句柄及错误码。构造解析器样本01 12 25 00 0D表示:错误响应对应Write Request 0x12,句柄0x0025,错误为无效属性值长度0x0D。它不是设备抓包。句柄是数据库地址,因此还需保存发现得到的特征身份及数据库上下文;过期或错误映射的句柄,会让真实响应看起来像另一个特征的数据格式问题。日志记录事务编号和预期操作,值含用户信息时不要直接转储内容。
操作许可与安全条件是不同问题
Read Not Permitted 0x02和Write Not Permitted 0x03说明属性不允许所请求访问;Insufficient Authentication 0x05、Insufficient Authorization 0x08和Insufficient Encryption 0x0F则分别涉及不同访问前提,0x0C还表示加密密钥长度不足。不能全部转换成“重新配对”。认证涉及安全属性,授权涉及是否有权执行操作,可能取决于应用策略。Nordic服务与特征说明也把属性权限与特征结构区分开。能够读取不代表能够写入,特征声明的属性标志也不能代替服务器对实际值执行访问检查。
下一步必须由原因决定
许可不匹配时,先检查选中的特征和操作是否正确,相同请求重复发送不会让只读值变得可写。缺少安全条件时,应让平台受支持的安全流程执行,确认相关状态变化后再有界重试。授权拒绝可能需要主人操作或不同的业务登录状态,而不是再次进行无线配对;密钥过短也无法靠重发相同值解决。不能为了让测试成功就削弱服务器安全要求。每类恢复都应有次数或状态边界,避免把用户困在循环权限弹窗和自动断开重连中。
结合具体过程理解长度和偏移
无效偏移0x07必须结合所用过程判断。对于Read Blob,Core 6.0区分超过当前值长度的偏移,与恰好等于长度的偏移,后者返回空的数据部分。无效属性值长度0x0D表示长度不被接受,并不等同于协商ATT MTU太小。要分别检查特征的应用数据格式、选择的写入过程和协商限制。Attribute Not Found 0x0A还可能是发现搜索的正常结束,并非设备故障。解析器应根据当前等待请求解释错误,而不能建立一个脱离过程、对所有操作通用的数字到弹窗映射。
先确认该操作能否返回错误
ATT Write Command没有ATT响应,因此本地入队成功不证明服务器接受了值。同一规范要求不支持的命令被忽略,而不是回复错误响应;通知也不提供业务级完成确认。关键操作需要可审查结果时,应在适用情况下选择请求响应路径,并为有实际后果的业务动作定义应用确认。不要等待所选操作根本不能发送的协议错误。传输接受、ATT结果和业务提交必须是三个状态,尤其当操作改变了需要重启后仍保存的配置时,不能把底层成功当作持久化已完成。
每次只注入一种故障条件
使用属性映射固定的受控测试服务器,依次测试读取不可读值、写入不可写值、未满足认证、业务授权拒绝、未加密、长度不合法和偏移越界。使用合成数据,同时记录请求上下文与结果。满足对应前提后,再重复同一操作,不改动无关权限。还要加入正常发现结束,以及Write Command被拒绝的场景,确保客户端不会把静默简单判成成功或失败。这里给出的是建议矩阵,没有对手机、服务器或空口执行实测,不能据此声称某平台会暴露全部错误细节。
交付可行动提示与有界恢复
验收要求协议错误、平台API错误和超时在诊断中仍能区分。界面可以显示“此操作需要主人授权”或“数据长度不受支持”,同时保留精确代码供售后分析,但不能展示原始敏感值。验证请求修正后可继续执行,无需清除无关状态,永久性错误会停止重试。错误映射应与移动端API和嵌入式协议栈版本共同管理。好的错误模型保留足够上下文来选择正确动作,并不承诺一个数字就能唯一确定整个系统的根本原因。