Wi-Fi国家码与可用信道:设备为何搜不到接入点
先查信道,不要先改密码
嵌入式站点搜不到手机可以连接的AP时,应先取得AP实际工作信道,再考虑凭证。监管域不匹配可能让某些信道不可用,也可能限制主动发现方式。真正要回答的是这款硬件、固件和实际部署地区是否允许所需操作,而不是换成哪个国家码就能出现网络。本文使用Linux 6.12的cfg80211术语,并参考2026年10月11日核实的Linux Wireless文档。它提供诊断方法,不提供逐国法规清单,也不代替模块供应商的集成及认证条件。
建立能够复现的能力快照
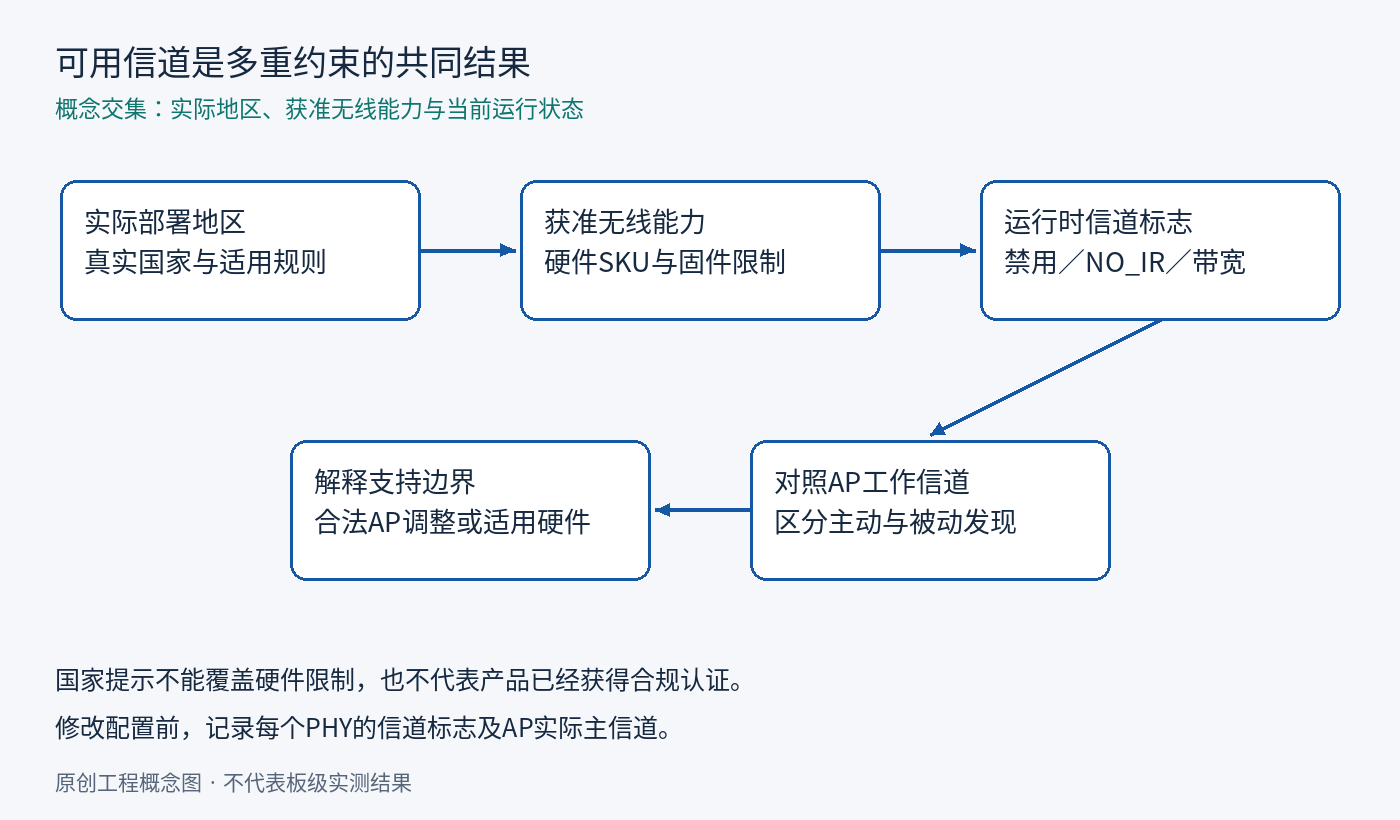
记录硬件SKU、无线固件、内核、驱动、监管数据库软件包和实际部署国家,同时保留AP型号、无线模式、带宽和主信道。Linux上可以使用iw reg get、iw phy phy0 info及iw dev wlan0 link等只读工具,替换成真实接口名称,并记录工具版本。不要为了排查收集无关的历史网络配置。实际PHY信道列表比单独一个全局国家标签更有解释力,尤其是由设备自行管理监管策略的实现。命令不支持或固件掌管规则时,应明确记录这一限制,并使用供应商支持的诊断渠道,不要假定工具没有输出就意味着无限制。
不要把不同限制合并成一个错误
Linux 6.12的cfg80211文档中,DISABLED表示信道禁用,NO_IR限制主动发起无线发射,包括探测请求;雷达和带宽标志另有含义。被动听到AP信标,不证明该信道上的任何主动操作都获许可;没有发出定向探测,也不能直接认定驱动故障。先把AP主信道和带宽与设备实际标志比对,再检查扫描覆盖范围。初期调查应保持只读,支持材料还要标明哪些值来自当前设备,哪些来自供应商静态能力表,避免混用两类证据。
找出限制来自哪一层
排查时,可把可用操作理解为部署规则、获准硬件与固件能力、当前软件配置共同约束的结果。这是工程分析模型,不是对所有cfg80211处理分支的完整描述。Linux Wireless实现说明指出驱动和EEPROM信息都可能施加限制,并明确Linux 4.15起可通过内核固件接口加载监管数据库,不再必须依赖CRDA。因此,照抄旧教程安装CRDA并非现代设备的通用修复。应确认目标系统实际加载路径,查看文件缺失或签名相关诊断;不能通过削弱校验或修改监管上限来制造“成功”。
每次只改变一个获准输入
先核实AP是否自动选信道,以及重启后是否发生了信道切换。看似随机的故障可能恰好对应这些变化。在获授权的实验环境中,选择双方都支持且当地合法的AP信道进行对照,保持SSID与安全模式不变。如果发现恢复,只能把问题范围缩小到信道相关行为,尚不能证明具体是哪层监管配置出错。国家设置必须通过产品支持的流程填写真实部署国家,不能选择更宽松地区、关闭DFS处理或修改数据库来强行显示网络。即便调整完全合法,也应重新保存设备能力快照,确认实际生效值。
把发现与加入分开验证
测试报告应分别列出听到信标、向应用上报扫描结果、发起关联、关联结果和IP配置。先测试广播名称,产品支持时再加入隐藏SSID,观察主动发现限制是否改变表现。分别从冷启动及按文档建立地区状态之后执行,并覆盖AP换信道和恢复出厂配置。记录地区来源是明确配置还是系统推断,但不要把AP发出的国家信息单独当成部署合规证明。可见网络随后认证失败,与工作信道不在设备可用集合中的情况,应该进入不同的诊断路径。测试矩阵是建议方案,不意味着已经对任何板卡取得结果。
给区域版本设立明确验收门槛
每个出货SKU和支持地区都应有版本明确的矩阵,并附模块集成假设。对于不支持的信道,产品应输出可行动提示,而不是反复要求输入密码。验证软件升级会保留预期地区配置,监管数据库的变化也能追溯到出货镜像。客服可请获授权的网络管理员选择双方支持且合法的AP配置,或更换适用硬件,但不能承诺突破硬件或认证边界的软件补丁。本文没有执行射频合规测量,最终验收仍需产品自身的合格验证流程和部署要求。
提交能够对照的升级材料
向模块或固件供应商升级问题时,提供一个失败配置和一个受控成功配置,明确列出唯一变化的输入,并附两份信道快照、扫描状态和带时间的AP工作记录。若一次修改了多个设置,应把结果标成无法归因,并重复最小安全对照。这样可以避免将“路由器重置后好了”误写成某个国家码修复已得到证明,也让供应商能围绕具体差异展开调查。