隐藏SSID如何影响物联网配网:扫描结果、定向探测与手动输入
列表里没有,不等于网络不存在
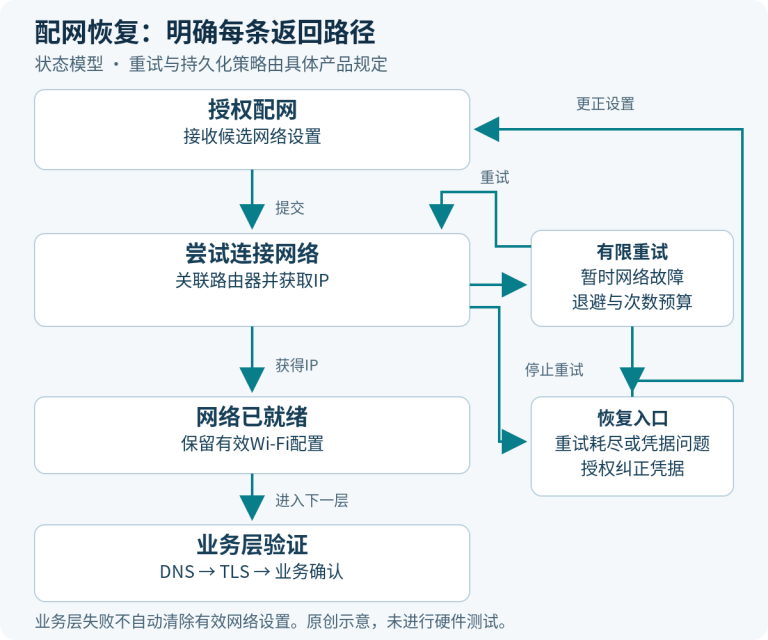
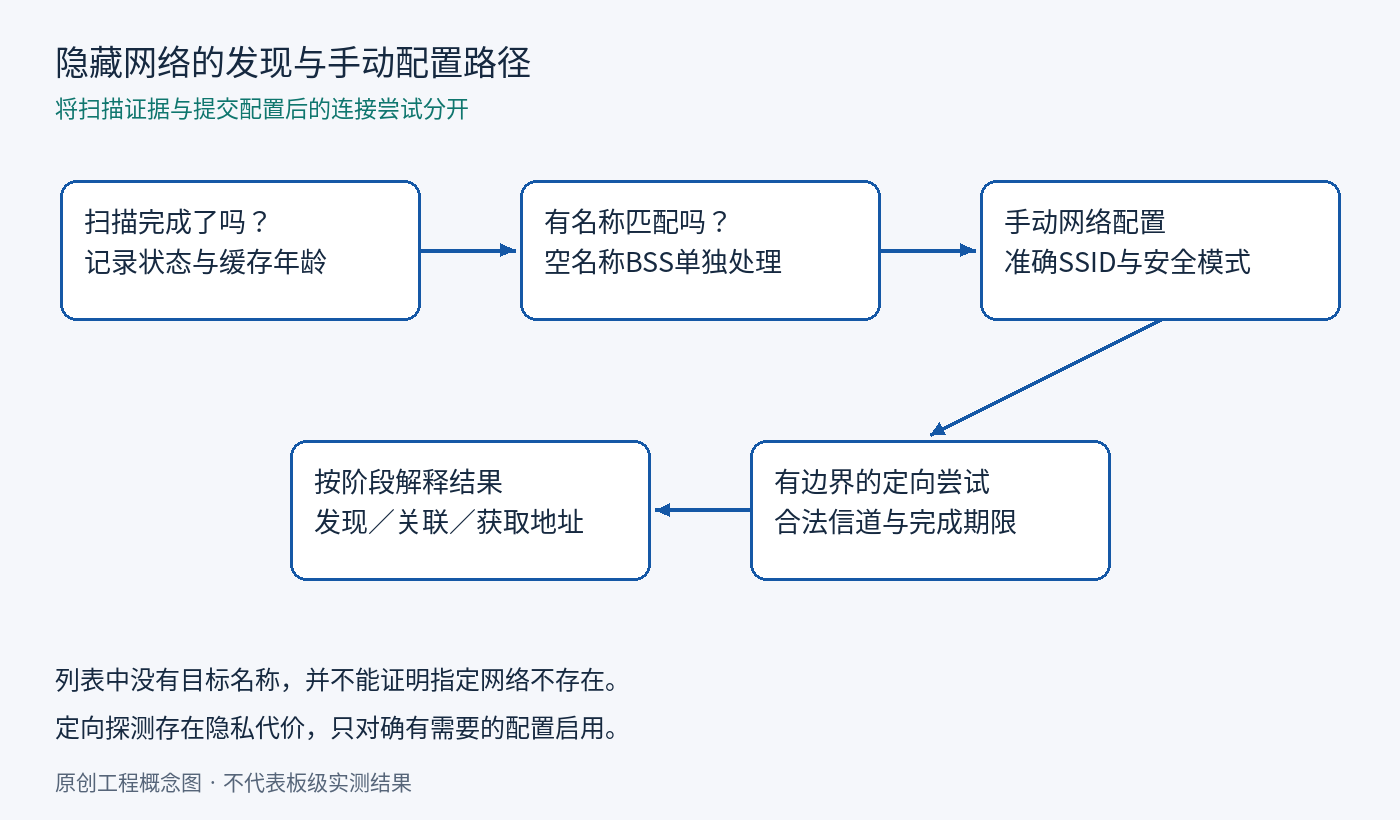
配网页面的附近网络列表是一次发现结果,并不是设备所有可连接网络的完整清单。目标名称没有出现时,应提供手动添加入口,再判断是否需要调整路由器。首先区分扫描尚未完成、扫描完成却没有名称匹配、提交指定配置后关联失败三个状态。这三种结果需要不同提示和证据。本文聚焦站点连接不广播名称的网络,以Linux nl80211和AOSP android16-release中的supplicant配置为参考,不承诺所有无线固件都有相同控制项。TI配网说明可帮助理解“收集网络参数”和“真正建立连接”是两个阶段。
先确定扫描结果证明了什么
给每次扫描分配独立代次,保留开始时间、完成状态、耗时以及结果是否来自缓存。接口能够提供时,再记录实际检查的信道范围。空名称的BSS记录仍可能包含BSSID和无线信息,但不能因为信号强就把它改名为用户填写的网络。某些SDK会直接过滤空名称记录,需通过对应文档和受控抓包确认。手机可以连接,只能说明手机自身的存储配置及发现流程可用,不能证明嵌入式设备具有相同的监管许可、扫描能力或已保存名称。排查时应核对AP实际信道,而不是把手机截图当作设备扫描有缺陷的充分证据。
定向发现只针对明确提交的配置
已核实的AOSP配置说明把scan_ssid=1定义为针对指定SSID的探测,并指出它会增加扫描耗时。nl80211使用ap_scan=1,不能把切换ap_scan=2当作通用解决办法。这些是该实现的参数名,移植到其他SDK时必须重新映射。每次定向尝试应绑定准确的SSID和安全模式,并设定完成期限,不要不停遍历所有历史名称。API接受请求也不代表目标信道真的发出了探测帧,驱动和监管规则仍可能限制执行。分别记录请求提交、扫描完成和关联开始,才能避免把扫描超时错误地解释成密码问题。
手动入口必须保留输入原意
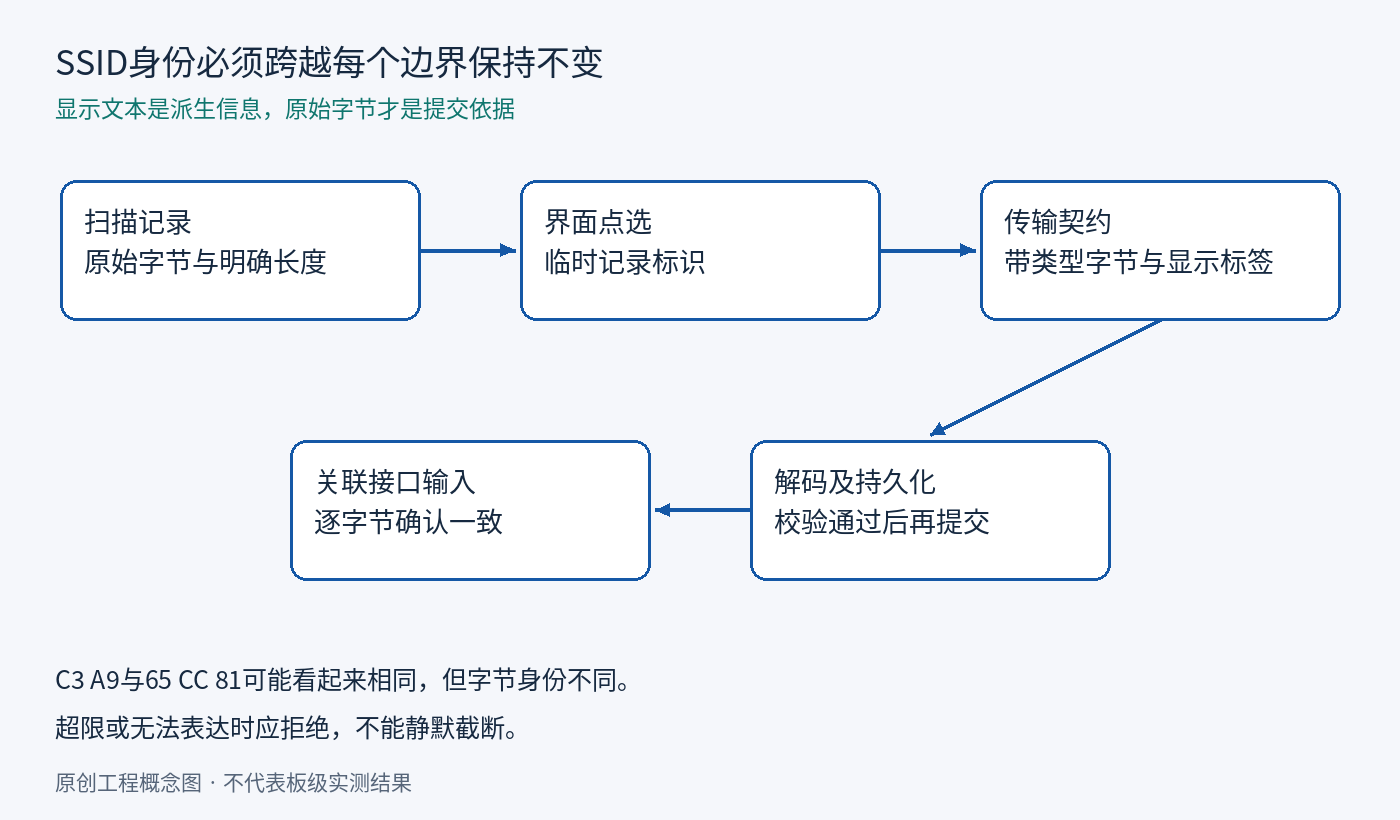
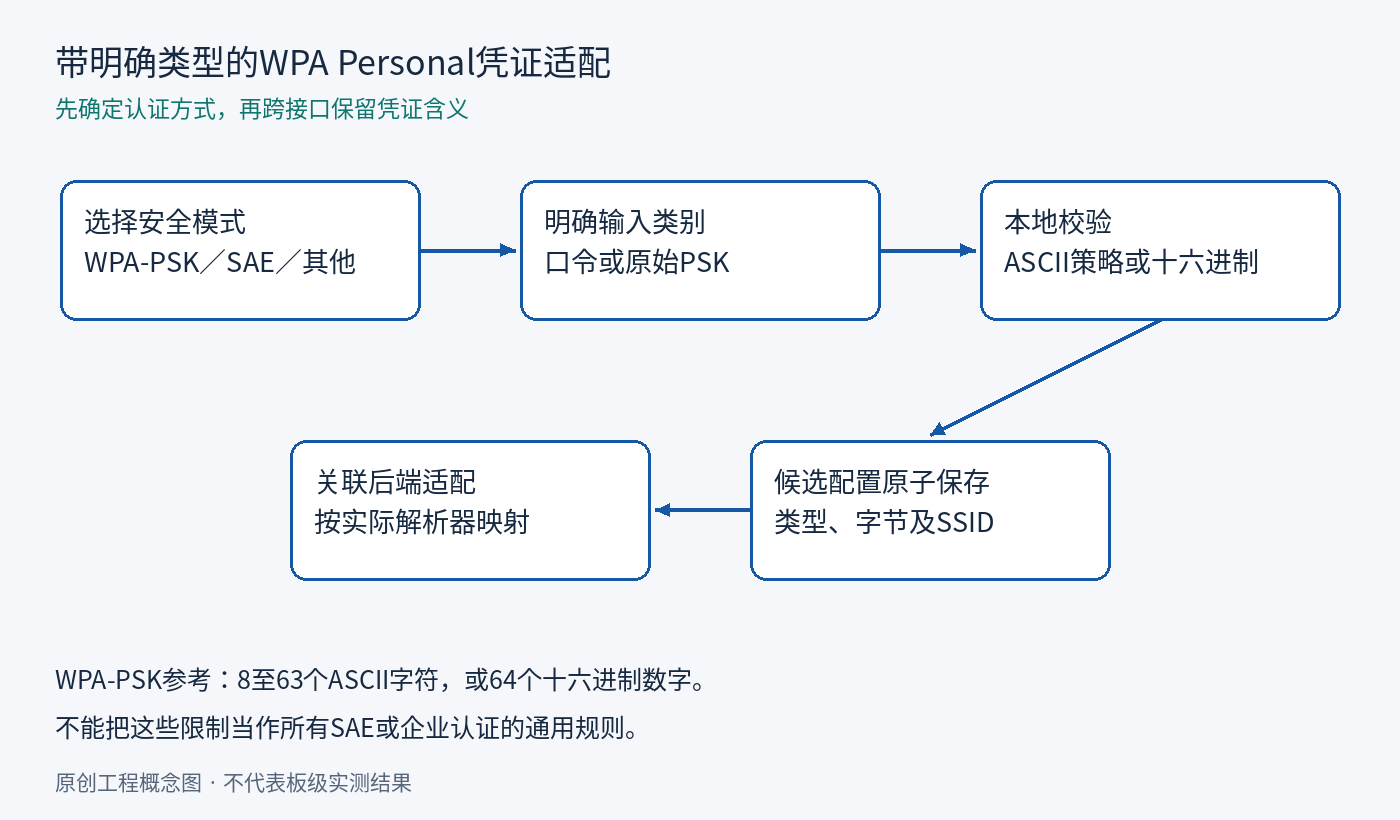
手动添加界面应明确收集网络名称、安全模式和相应凭证,平台需要时提供隐藏网络选项。名称的大小写、前后空格都应保留,不应静默修剪或做Unicode规范化。超过接口上限时,提示编码后的字节长度问题,而不只是字符数。新提交的候选配置应与最后一次可用配置分开,达到产品定义的成功状态后再替换。用户取消时,需要停止待执行尝试,并按既定保留策略清理临时配置。失败后仍应允许编辑网络名称,同时遮蔽凭证;提示准确名称是必需信息,但不要把隐藏SSID描述成更强的安全认证。
信道与隐私边界仍然存在
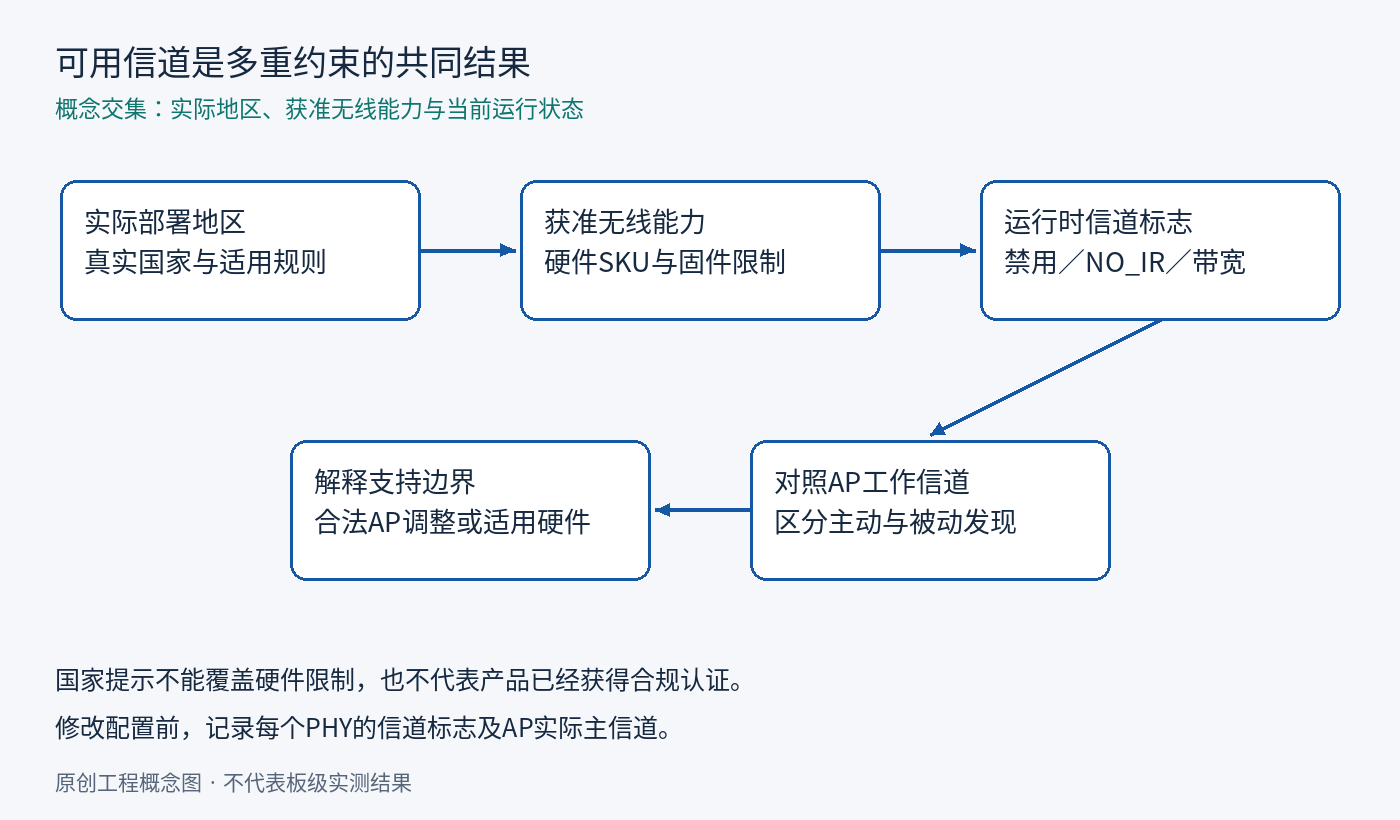
隐藏网络配置不能赋予设备在受限信道上发射的许可。Linux 6.12的cfg80211信道标志区分禁用信道与NO_IR限制,后者包括不得主动发起探测请求的情形。解释定向扫描失败前,应核对设备SKU、实际部署地区和驱动状态。另一方面,NetworkManager隐藏网络说明提醒显式探测会暴露可识别的网络搜索特征。因此,只为确有需要的配置启用后台探测,不要在公开支持链接中附带SSID或BSSID。普通日志使用短期本地配置编号、名称字节数、尝试次数和失败阶段,通常比长期收集原始名称更合适。
用单变量矩阵验证发现契约
在获授权的测试AP上固定安全模式和信道,只切换SSID广播行为。每轮测试通过支持的方式清理扫描缓存,或记录缓存年龄,不要为了方便测试而删除真实用户凭证。依次比较普通扫描、输入正确名称、输入错误名称和关闭AP四种情况,再选择另一个合法且设备支持的信道重复。还应加入两个AP使用同一SSID,以及附近另一个空名称BSS的情况,检查界面是否错误地按显示文字合并记录。记录实际预期、观测和差异。这里给出的是建议验证方案,不是特定板卡已经完成的实测,也没有据此声称发现成功率或连接时间。
验收目标是可解释的结果
发布前应确认空列表之后仍能进入手动流程,名称字节不变、尝试有时间上限、失败后能返回可编辑页面。网络未发现、关联被拒绝和地址分配失败应维持独立状态。成功时保存选定配置,但不要无意中绑定本次碰巧连接的BSSID,否则更换AP后可能失效。失败时保存足够且不含秘密的复现信息,支持包可包含固件与驱动版本、监管状态、AP信道、扫描结果状态和各阶段时间。若设备明确无法在该合法部署条件下发现目标网络,应说明支持边界并给出经核实的AP调整方向,不能承诺输入名称一定能克服所有不可见问题。