Повторная передача промышленного шлюза после простоя: ёмкость, порядок и дубли
Автономный буфер промышленного шлюза следует специфицировать как договор о долговременном хранении данных: какие измерения принимаются, сколько можно сохранить, когда запись разрешено удалить и как получатель обрабатывает повторную передачу. Восстановленная связь не доказывает, что история дошла без повреждений. Приёмка должна сверять идентификаторы между сбором, локальным хранилищем и конечным приложением.
Статья посвящена телеметрии с накоплением и последующей отправкой. Выбор и переключение каналов рассматриваются в существующем руководстве по приёмке резервирования Ethernet, Wi-Fi и сотовой связи. Командам и операциям исполнительных устройств нужна отдельная политика срока действия и исполнения: слепое повторение старой команды может быть опасным. Расчёты ниже — примеры определения ёмкости, а не заявления о производительности шлюза.
Определите точку начала защиты данных
Проследите путь от чтения датчика до зафиксированной записи сервера. Значение только в RAM может исчезнуть при отключении питания. Успешная отправка через сокет ничего не говорит о постоянном хранении на стороне назначения. Определите «принято шлюзом» как документированную точку локальной устойчивости, а «доставлено» — как документированную точку подтверждения получателем.
Для опрашиваемого датчика отключение питания до устойчивого сохранения ответа шлюзом всё ещё может уничтожить это наблюдение. Если защита нужна раньше, источнику необходима собственная сохраняемая последовательность, история либо иной механизм восстановления. Явно обозначьте эту границу сбора вместо обещания нулевых потерь на ненаблюдаемом интервале.
Практичный договор — передача как минимум один раз с идемпотентным получателем: повторы возможны, но одна стабильная идентичность создаёт одну зафиксированную бизнес-запись. Подтверждение MQTT QoS относится к протоколу; само по себе оно не доказывает завершение транзакции нижележащей базы. MQTT 5.0 определяет QoS и порядок внутри протокола. Сквозной доставке всё равно требуется прикладное соглашение, включая поведение после отказа брокера или потребителя.
Рассчитайте ёмкость на простой и последующий трафик
Начните с записей в секунду, максимального поддерживаемого размера записи, предельной длительности отсутствия связи и измеренного запаса на накладные расходы хранения. Учтите идентификаторы, время, обрамление, индексы, журналы, временное место уплотнения и политику удержания. Номинальная ёмкость флеш-чипа не равна доступной квоте очереди.
raw_backlog_bytes = input_records_per_second
                  * outage_seconds
                  * stored_record_bytes
planned_queue_bytes = raw_backlog_bytes * overhead_and_headroom_factor
recovery_seconds = backlog_records
                 / (durably_acknowledged_records_per_second - input_rate)
Для примера: 20 записей/с по 256 байт при восьми часах простоя дают 147 456 000 байт исходных данных, около 140,6 MiB. Предварительный коэффициент два даёт 281,3 MiB. Квота очереди 320 MiB оставляет некоторый запас, но её необходимо проверить с реальным форматом и худшими полезными нагрузками. Резерву файловой системы, системным журналам и рабочей области OTA нужны собственные бюджеты.
За этот простой накопится 576 000 записей. Если получатель устойчиво принимает 80 записей/с, а новые продолжают поступать со скоростью 20 записей/с, чистое сокращение составляет 60 записей/с. Обработка хвоста займёт 9 600 секунд, или два часа сорок минут. Если длительно поддерживаемая скорость подтверждения не выше скорости сбора, очередь никогда не опустеет. Измеряйте весь путь через TLS, брокер, базу и ограничения скорости, а не экстраполируйте пропускную способность Ethernet.
Явно выберите порядок и идентичность записи
Используйте стабильную идентичность, например ID источника, поколение потока и монотонную последовательность. Сохраняйте её при каждом повторе. Определите создание и постоянное хранение поколений так, чтобы перезагрузка или заводской сброс не использовали идентичности, ещё присутствующие у получателя. Идентификаторы пакетов MQTT не подходят для долговременных прикладных ID записей.
Храните отдельно время измерения источника, если доступно, время получения шлюзом и качество временной метки. Шлюз может стартовать без достоверного календарного времени; последующая синхронизация не должна переписывать исторический порядок последовательности. Для локальных сроков используйте монотонное прошедшее время. Серверная часть должна различать запоздавшие исторические образцы и свежие измерения.
Обычно порядок важен внутри потока одного датчика, а не между всеми датчиками шлюза. Глобальный порядок может позволить одному отказавшему назначению блокировать независимые источники. Решите, ждут ли текущие записи позади истории, используют выделенный канал текущих данных или общий взвешенный планировщик. При нескольких каналах передавайте последовательности и поручите получателю обработку допустимых перестановок. «Последнее значение» и «полная история» могут требовать разных путей потребления.
Фиксируйте локально и удаляйте только после согласованного подтверждения
Используйте журнал с добавлением в конец либо транзакционную базу с проверкой целостности и восстановительным сканированием. Групповая фиксация снижает расходы записи, но незафиксированная группа остаётся в окне потери. Если продукт принимает данные до синхронизации, документируйте это окно. Проверяйте реальные файловую систему, флеш-накопитель, драйвер и схему питания: программный сброс буферов не исправляет хранилище, которое не соблюдает его требования.
SQLite — один вариант для Linux, не обязательное решение для MCU-шлюзов. Его документация атомарной фиксации поясняет допущения транзакций. В режиме WAL параметр synchronous меняет устойчивость при отключении: NORMAL может потерять недавно зафиксированные транзакции, а FULL добавляет синхронизацию на уровне транзакции. Осознанно выберите и проверьте устойчивость, включив место WAL и контрольных точек в квоту.
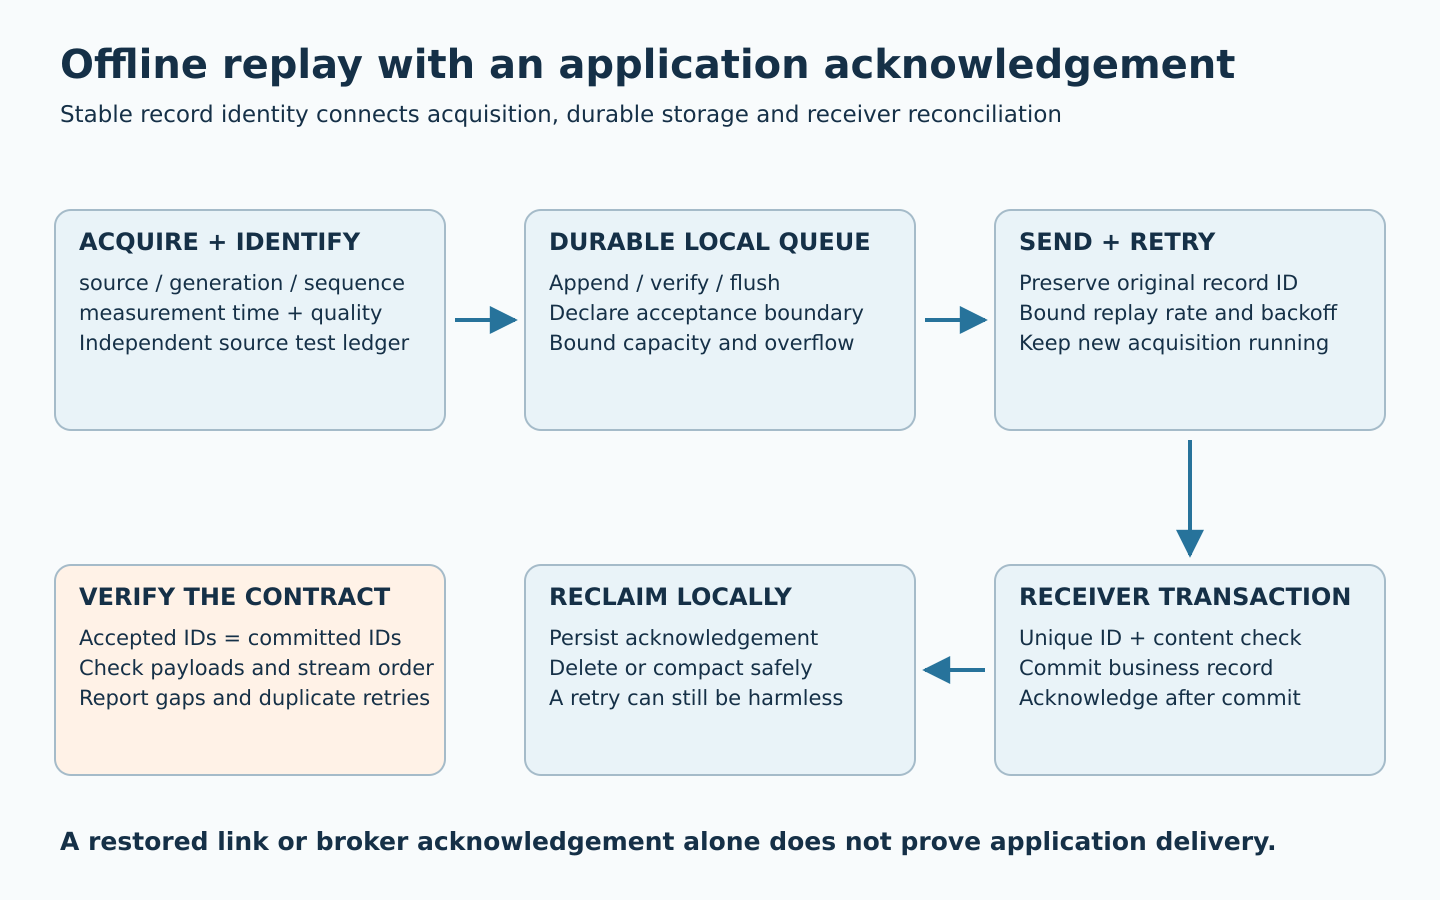
Следующая схема показывает прикладное подтверждение. Реализация должна дополнить её аутентификацией, ограниченными пакетами, обработкой ошибок и постоянным ограничением уникальности у получателя:
gateway:
  persist(record_id, payload) before marking locally accepted
  send(record_id, payload)
receiver transaction:
  insert record if record_id is absent
  verify duplicate IDs refer to the same content
  commit
receiver:
  acknowledge(record_id) after the durable commit
gateway:
  persist acknowledgement, then reclaim the queued record
Если сервер выполнил фиксацию, но подтверждение потерялось, шлюз повторяет тот же ID. Если питание пропало после подтверждения, но до локального удаления, повтор возможен снова. Получатель должен выдерживать оба случая. Не отбрасывайте все последовательности ниже максимального наблюдаемого номера без доказанного непрерывного зафиксированного префикса: иначе пробелы при нарушенном порядке будут потеряны.
Сделайте поведение полного буфера наблюдаемым
Выберите одну утверждённую политику переполнения: прекратить приём, по возможности замедлить источник обратным давлением, удалять старейшие, удалять новейшие или агрегировать заданные данные. Разным продуктам нужны разные решения. Записывайте счётчик потерь и затронутый диапазон последовательностей или времени; тихая перезапись делает последующую сверку невозможной. Зарезервируйте достаточно метаданных для сообщения о переполнении даже при полной очереди.
Отделяйте срочные события от периодической телеметрии только при разрешении договора приоритетов. Ограничьте паузы повторов и добавьте случайный разброс между устройствами, чтобы восстановившийся объект не перегрузил сервер. Введите бюджет повторной передачи, сохраняющий сроки сбора, отзывчивость локального интерфейса и обычный трафик. Срок хранения данных дедупликации у получателя должен покрывать разрешённый горизонт повторов, включая восстанавливаемые резервные копии, способные вернуть старые записи.
Сверяйте идентичности при приёмке
| Внесённый отказ | Свидетельства | Предлагаемый критерий приёмки |
|---|---|---|
| Эквивалент восьми часов отсутствия связи при полной входной нагрузке | Созданные, локально принятые и поставленные в очередь ID; фактические байты | Все принятые записи сохранены в пределах объявленной квоты и срока |
| Отключение при добавлении, синхронизации и обработке подтверждения | Внешний реестр источника и восстановленная очередь | Каждый устойчиво принятый ID восстановлен либо уже зафиксирован получателем |
| Потеря прикладного подтверждения после фиксации сервером | Повторённые транспортные ID и строки сервера | Есть повтор; одна бизнес-запись на ID, конфликты содержимого одинаковых ID выявлены |
| Восстановление связи при продолжающемся сборе | Темп изменения очереди, задержка приёма и нагрузка CPU/хранилища | Положительное чистое сокращение; бюджеты текущих данных и сбора соблюдены |
| Полная очередь, ошибки записи или хранилище только для чтения | Состояние отказа, диапазоны потерь и поведение перезапуска | Утверждённая политика ошибок; без ложного молчаливого заявления об устойчивом приёме |
| Коррекция часов и перезагрузка | Идентичность, поколение, последовательность и качество времени | Нет повторного использования ID; допустимый порядок потока сохранён |
Храните независимый реестр источника на стенде: очередь шлюза как единственная истина не выявит потери до очереди. Сравните множества принятых и зафиксированных ID, затем проверьте хеши содержимого, единицы и требуемый порядок внутри потоков. Различайте повторные попытки транспорта и дубли строк приложения. Отчёт должен включать максимальное заполнение, возраст старейшей записи, скорость повторной передачи и невыясненные потери.
Определяйте буфер по реальному приложению
Услуга Obeita по подключению устройств помогает определить границы сбора и серверных сообщений. Реализованный проект сбора на STM32 и подключения MQTT прямо рассматривает автономное хранение как дополнительный объём с согласованными ёмкостью удержания и политикой повторной передачи. Это связанный реализованный проект; его описание не подтверждает испытанную долговечность или ёмкость конкретного буфера.
Предоставьте протокол источника, примеры данных, пиковую частоту сбора, требование длительности отключения, накопитель и поведение серверных подтверждений. До принятия требования «без потерь данных» комплект поставки должен включать модель ёмкости, схему идентичности, политику переполнения, допущения устойчивости и шаблон отчёта сверки.