Offline-Nachübertragung industrieller Gateways: Kapazität, Reihenfolge und Duplikate
Der Offline-Puffer eines industriellen Gateways sollte als verbindliche Vereinbarung zur dauerhaften Datenhaltung spezifiziert werden: Welche Messungen werden angenommen, wie viel lässt sich speichern, wann darf ein Datensatz gelöscht werden und wie verarbeitet der Empfänger die Nachübertragung? Eine wiederhergestellte Netzwerkverbindung beweist nicht, dass historische Daten vollständig angekommen sind. Die Abnahme muss Datensatzkennungen zwischen Erfassung, lokalem Speicher und endgültiger Anwendung abgleichen.
Dieser Artikel behandelt zwischengespeicherte und später weitergeleitete Telemetrie. Auswahl und Umschaltung von Verbindungen gehören zum bestehenden Abnahmeleitfaden für Ethernet-, WLAN- und Mobilfunk-Failover. Befehle und Aktoraktionen benötigen eigene Regeln für Gültigkeitsdauer und Ausführung; das blinde Wiederholen eines alten Steuerbefehls kann gefährlich sein. Die folgenden Rechnungen sind Dimensionierungsbeispiele, keine Leistungsversprechen für ein Gateway.
Festlegen, ab wann Daten geschützt sind
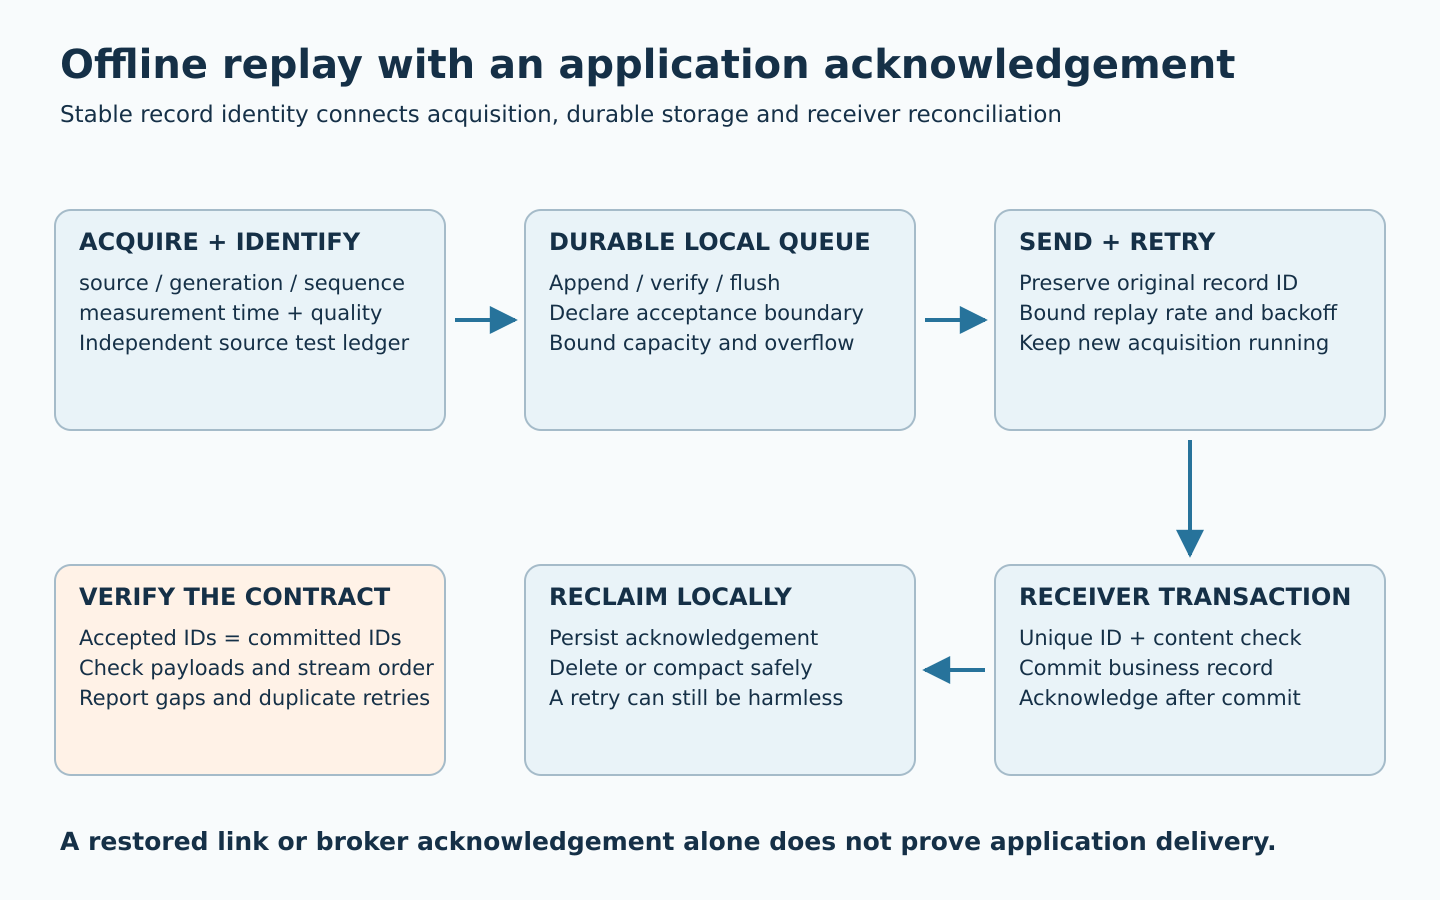
Zeichnen Sie den Weg vom Sensorlesen bis zum dauerhaft bestätigten Serverdatensatz auf. Ein Wert ausschließlich im RAM kann bei Stromausfall verschwinden. Ein erfolgreicher Socket-Sendevorgang sagt nichts über die dauerhafte Speicherung am Ziel aus. Definieren Sie „vom Gateway angenommen“ als dokumentierten lokalen Dauerhaftigkeitspunkt und „zugestellt“ als dokumentierten Bestätigungspunkt des Empfängers.
Bei einem abgefragten Sensor kann ein Stromausfall vor dem dauerhaften Speichern seiner Antwort weiterhin zum Verlust dieser Beobachtung führen. Soll der Schutz früher beginnen, benötigt die Quelle eine eigene gespeicherte Sequenz oder Historie beziehungsweise einen anderen Wiederherstellungsmechanismus. Benennen Sie diese Erfassungsgrenze, statt Verlustfreiheit über ein nicht beobachtbares Intervall zu versprechen.
Eine praktikable Vereinbarung ist eine mindestens einmalige Übertragung mit idempotentem Empfänger: Wiederholungen sind möglich, während eine stabile Datensatzkennung genau einen festgeschriebenen fachlichen Datensatz erzeugt. Eine MQTT-QoS-Bestätigung ist eine Bestätigung auf Protokollebene; sie beweist allein keinen abgeschlossenen nachgelagerten Datenbank-Commit. MQTT 5.0 definiert QoS und Reihenfolge innerhalb des Protokolls. Ende-zu-Ende-Zustellung benötigt weiterhin eine Anwendungsvereinbarung einschließlich des Verhaltens nach Ausfall von Broker oder Consumer.
Für Ausfallzeit und nachfolgenden Verkehr dimensionieren
Beginnen Sie mit Datensätzen pro Sekunde, größter unterstützter Datensatzgröße, maximaler Ausfallzeit und einem gemessenen Zuschlag für Speicher-Overhead. Berücksichtigen Sie Kennungen, Zeitstempel, Einrahmung, Indizes, Journale, temporären Platz zur Kompaktierung und Aufbewahrungsregeln. Die Nennkapazität eines Flash-Chips ist nicht die nutzbare Warteschlangenquote.
raw_backlog_bytes = input_records_per_second
                  * outage_seconds
                  * stored_record_bytes
planned_queue_bytes = raw_backlog_bytes * overhead_and_headroom_factor
recovery_seconds = backlog_records
                 / (durably_acknowledged_records_per_second - input_rate)
Bei beispielhaften 20 Datensätzen/s, 256 Byte je Datensatz und acht Stunden Ausfall beträgt der rohe Rückstau 147.456.000 Byte, etwa 140,6 MiB. Ein vorläufiger Faktor zwei ergibt 281,3 MiB. Eine Warteschlangenquote von 320 MiB böte etwas Reserve, muss aber mit dem tatsächlichen Speicherformat und den ungünstigsten Nutzdaten geprüft werden. Dateisystemreserve, Systemprotokolle und OTA-Arbeitsbereich benötigen eigene Budgets.
Dieser Ausfall erzeugt 576.000 Datensätze. Nimmt der Empfänger dauerhaft 80 Datensätze/s an, während neue Daten mit 20 Datensätzen/s hinzukommen, beträgt der Nettoabbau 60 Datensätze/s. Das Aufholen dauert 9.600 Sekunden, also zwei Stunden und vierzig Minuten. Ist die dauerhaft erzielbare Bestätigungsrate nicht größer als die Erfassungsrate, leert sich der Rückstau nie. Messen Sie den vollständigen Pfad durch TLS, Broker, Datenbank und Ratenbegrenzungen, statt aus der Ethernet-Bandbreite zu extrapolieren.
Reihenfolge und Datensatzidentität ausdrücklich wählen
Verwenden Sie eine stabile Kennung, etwa Quellen-ID, Stream-Generation und monotone Sequenznummer. Behalten Sie sie bei jedem Versuch bei. Definieren Sie Erzeugung und Speicherung der Generation so, dass Neustart oder Werksreset keine beim Empfänger noch vorhandenen Kennungen erneut verwendet. MQTT-Paketkennungen eignen sich nicht als langlebige Datensatz-IDs der Anwendung.
Speichern Sie, sofern verfügbar, Messzeit der Quelle, Erfassungszeit des Gateways und Zeitstempelqualität getrennt. Ein Gateway kann ohne vertrauenswürdige Echtzeituhr starten; spätere Zeitsynchronisierung darf die historische Sequenzreihenfolge nicht umschreiben. Nutzen Sie monotone verstrichene Zeit für lokale Fristen. Das Backend sollte verspätete historische Werte von aktuellen Messungen unterscheiden.
Meist ist Reihenfolge innerhalb eines Sensorstroms wichtig, nicht über sämtliche Sensoren des Gateways hinweg. Globale Reihenfolge kann bewirken, dass ein ausgefallenes Ziel unabhängige Quellen blockiert. Entscheiden Sie, ob aktuelle Datensätze hinter dem Rückstau warten, einen reservierten Live-Datenkanal verwenden oder einen gewichteten Scheduler teilen. Bei mehreren Kanälen müssen Sequenzinformationen mitgeführt werden, damit der Empfänger erlaubte Umordnungen behandelt. „Neuester Wert“ und „vollständige Historie“ können unterschiedliche Verarbeitungspfade erfordern.
Lokal festschreiben und erst nach vereinbarter Bestätigung löschen
Verwenden Sie ein Append-Log oder eine transaktionale Datenbank mit Integritätsprüfung und Wiederherstellungsscan. Gruppen-Commits können Schreibaufwand reduzieren, die noch nicht festgeschriebene Gruppe bleibt jedoch im Verlustfenster. Werden Daten schon vor dem Synchronisieren angenommen, dokumentieren Sie dieses Fenster. Testen Sie Dateisystem, Flash-Gerät, Treiber und Stromversorgung der tatsächlichen Hardware; ein Software-Flush kann Speicher nicht korrigieren, der ihn nicht ordnungsgemäß umsetzt.
SQLite ist eine Linux-Option, keine Vorgabe für MCU-Gateways. Seine Dokumentation zum atomaren Commit erläutert die Annahmen hinter Transaktionen. Im WAL-Modus beeinflusst die Einstellung synchronous die Dauerhaftigkeit bei Stromausfall: NORMAL kann zuletzt bestätigte Transaktionen verlieren, während FULL eine Synchronisierung auf Transaktionsebene ergänzt. Wählen und prüfen Sie die Dauerhaftigkeit bewusst und berücksichtigen Sie Platz für WAL und Checkpoints in der Quote.
Die folgende Protokollskizze zeigt eine Anwendungsbestätigung. Die Implementierung muss Authentifizierung, begrenzte Stapel, Fehlerbehandlung und eine dauerhafte Eindeutigkeitsbedingung beim Empfänger ergänzen:
gateway:
  persist(record_id, payload) before marking locally accepted
  send(record_id, payload)
receiver transaction:
  insert record if record_id is absent
  verify duplicate IDs refer to the same content
  commit
receiver:
  acknowledge(record_id) after the durable commit
gateway:
  persist acknowledgement, then reclaim the queued record
Hat der Server den Commit ausgeführt, aber die Bestätigung geht verloren, versucht das Gateway dieselbe Kennung erneut. Fällt nach der Bestätigung, aber vor dem lokalen Löschen der Strom aus, kann ein weiterer Versuch folgen. Der Empfänger muss beides vertragen. Löschen Sie nicht alle Sequenzen unterhalb der höchsten beobachteten Nummer, sofern kein lückenlos festgeschriebener Präfix nachgewiesen ist; sonst gingen Lücken bei ungeordneter Zustellung verloren.
Das Verhalten bei vollem Puffer sichtbar machen
Wählen Sie eine freigegebene Überlaufregel: keine weiteren Daten annehmen, soweit möglich Rückdruck zur Quelle ausüben, älteste oder neueste Datensätze verwerfen oder bestimmte Daten aggregieren. Verschiedene Produkte benötigen verschiedene Entscheidungen. Erfassen Sie einen Verlustzähler und den betroffenen Sequenz- beziehungsweise Zeitbereich; stilles Überschreiben verhindert den späteren Abgleich. Reservieren Sie genügend Metadatenplatz, um den Überlauf auch bei voller Warteschlange zu melden.
Trennen Sie dringende Ereignisse nur dann von periodischer Telemetrie, wenn die Priorisierungsvereinbarung das erlaubt. Begrenzen Sie Wiederholungswartezeiten und variieren Sie sie zwischen Geräten, damit ein wieder verbundenes Werk den Server nicht überflutet. Begrenzen Sie die Nachübertragungsrate so, dass Erfassungsfristen, lokale Bedienoberfläche und normaler Verkehr nicht beeinträchtigt werden. Die Aufbewahrung von Deduplizierungsinformationen beim Empfänger muss den erlaubten Nachübertragungs- und Wiederholungszeitraum abdecken, einschließlich wiederherstellbarer Backups, die alte Datensätze erneut einbringen könnten.
Datensatzkennungen im Abnahmetest abgleichen
| Fehlerinjektion | Nachweis | Vorgeschlagene Abnahmebedingung |
|---|---|---|
| Ausfall entsprechend acht Stunden bei voller Eingangslast | Erzeugte, lokal angenommene und gepufferte IDs; tatsächliche Bytes | Alle angenommenen Datensätze innerhalb vereinbarter Quote und Aufbewahrungsfrist erhalten |
| Stromunterbrechungen beim Anhängen, Synchronisieren und Verarbeiten von Bestätigungen | Externes Quellenregister und wiederhergestellte Warteschlange | Jede dauerhaft angenommene ID wiederhergestellt oder bereits beim Empfänger festgeschrieben |
| Anwendungsbestätigung nach Server-Commit verwerfen | Wiederholte Transport-IDs und Serverzeilen | Wiederholung erfolgt; ein fachlicher Datensatz je ID, abweichende Inhalte gleicher IDs werden gemeldet |
| Wiederverbinden bei fortlaufender Erfassung | Rückstauverlauf, Annahmelatenz sowie CPU- und Speicherlast | Positiver Nettoabbau; Budgets für Live-Daten und Erfassung bleiben eingehalten |
| Warteschlange voll, Schreibfehler oder schreibgeschützter Speicher | Fehlerzustand, Verlustbereiche und Neustartverhalten | Freigegebene Überlauf-/Fehlerregel; keine unbemerkte falsche Behauptung dauerhafter Annahme |
| Uhrkorrektur und Geräteneustart | Identität, Generation, Sequenz und Zeitqualitätsfelder | Keine Wiederverwendung von Kennungen; zulässige Stream-Reihenfolge erhalten |
Führen Sie im Prüfstand ein unabhängiges Quellenregister. Die Gateway-Warteschlange als einzige Wahrheit kann Verluste vor dem Einreihen nicht aufdecken. Vergleichen Sie Mengen angenommener und festgeschriebener IDs und prüfen Sie anschließend Nutzdaten-Hashes, Einheiten und erforderliche Reihenfolge je Stream. Unterscheiden Sie doppelte Übertragungsversuche von doppelten Anwendungszeilen. Berichten Sie Höchstfüllstand, Alter des ältesten Datensatzes, Nachübertragungsrate und ungeklärte Verluste.
Den Puffer anhand der tatsächlichen Anwendung abgrenzen
Obeitas Service zur Geräteanbindung kann helfen, Grenzen zwischen Erfassung und Servernachrichten festzulegen. Das gelieferte Projekt zur STM32-Erfassung und MQTT-Anbindung behandelt Offline-Speicherung ausdrücklich als zusätzlichen Umfang mit vereinbarter Aufbewahrungskapazität und Nachübertragungsregel. Es bietet einen relevanten Projektbezug, aber keinen Nachweis für bestimmte Pufferhaltbarkeit oder -kapazität.
Stellen Sie Quellenprotokoll, Nutzdatenbeispiele, maximale Erfassungsrate, Ausfallanforderung, Speicherhardware und Bestätigungsverhalten des Servers bereit. Der Lieferumfang sollte Dimensionierungsmodell, Identitätsschema, Überlaufregel, Dauerhaftigkeitsannahmen und eine Abgleichbericht-Vorlage enthalten, bevor eine Anforderung „kein Datenverlust“ akzeptiert wird.