Modbus TCP事务ID:超时与ID复用时如何匹配响应
迟到的Modbus响应有时比丢失响应更危险。如果客户端过早复用事务标识,旧请求的寄存器值就可能被当成新请求的结果,而且格式看起来完全正确。解决问题需要明确请求身份的生命周期,而不是只增加接收缓冲区或把超时调大。
本文的线上规则依据TCP实现指南V1.0b和应用协议V1.1b3;请求表与状态管理属于实现建议。示例时序均为人工构造,没有宣称网关实测性能或现场可靠性。
请求表必须绑定连接实例
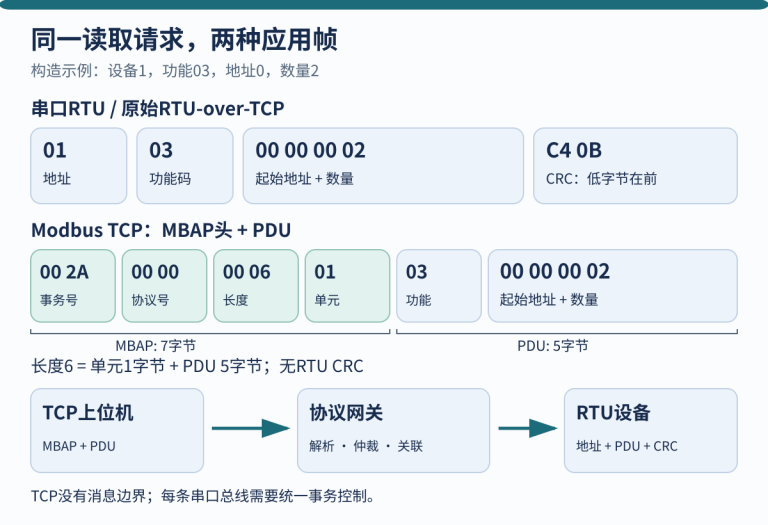
MBAP中的事务标识占两个字节,由客户端选择,服务器在响应中复制。TCP实现指南第3.1.3及4.4.1.3节用它关联同一连接上的未完成请求;找不到对应等待事务的响应应被丢弃。
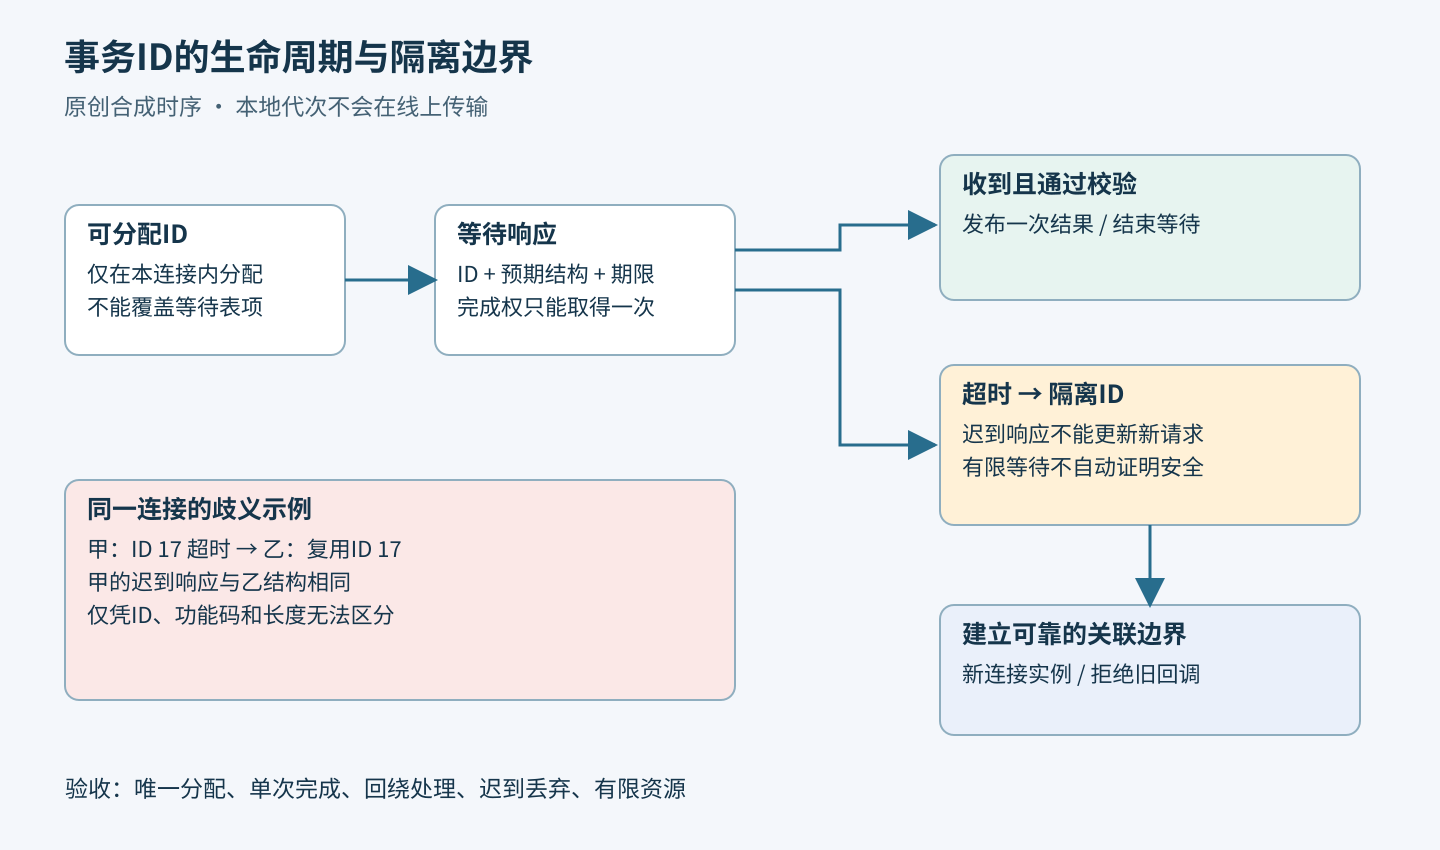
建议以“连接实例代次加事务ID”作为表键。不要只用远端IP、文件描述符或事务ID,这些值可能重复,而旧回调尚未退出。表项应保存单元标识、功能码、预期响应结构、期限、应用请求编号和完成状态。先登记表项,再让请求进入发送路径,避免快速响应先于登记到达。
完成动作只能发生一次
接收线程和超时处理可能同时运行。二者必须竞争同一个“等待到终态”转换,只有成功的一方可以向应用发布结果。如果计时器先赢,迟到响应不得通过另一条快捷路径更新测量缓存;如果响应先赢,计时器也不能再次报错或重复释放ID。
单元测试应使用可控调度器,在期限边界分别安排响应先到和计时器先到。验收对象是应用完成事件次数,不只是解析出的报文数。如果测试允许一次正常回调后再来一次超时回调,却忽略第二次结果,就没有抓住真正的归属错误。
超时ID不要立即回收
设请求甲使用ID十七读取一个寄存器,本地等待超时后,请求乙立即复用十七,仍从同一单元读取一个寄存器。随后甲的响应抵达。事务号、单元标识、功能码和字节数都可能与乙匹配,常规格式检查无法区分二者。
本地增加代次字段不能消除这个歧义,因为线上响应没有携带该字段。应隔离超时ID。如果设备和链路没有可验证的最迟响应上界,仅等待某个有限时间并不能证明复用安全。建立新的TCP连接可以形成新的关联边界,同时仍须拒绝属于旧连接实例的软件回调。
处理回绕和资源耗尽
两个字节共有六万五千五百三十六种值。计数器回到零本身没有问题,把仍在等待或隔离中的值分给新请求才是缺陷。分配器应查询可用集合,而不是假定下一个数字一定空闲。没有安全可用ID时,应背压新请求,或按明确策略切换连接。
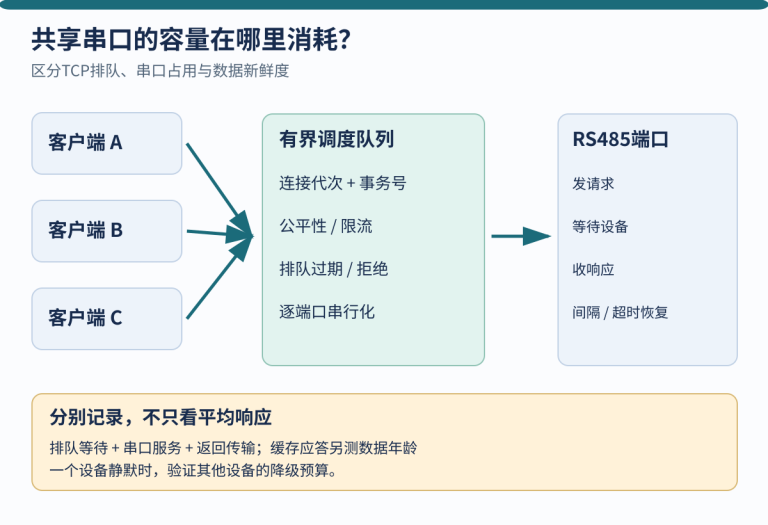
这不意味着每次成功请求之后都要重连。连接切换用于处理关联不确定性或标识耗尽;切换前要决定如何排空或终止其他等待请求,并分别保留结果。尚未发出的排队工作不能被记成已发送。即使对端始终不回复,表项与诊断内存也必须有上界。
找到归属之后仍要校验结构
正确ID并不代表报文可以直接采用。需要检查协议标识为零、MBAP长度、正常功能码或对应异常功能码,以及该功能的响应结构。通过网关访问下游设备时,检查配置要求的单元标识;原生TCP端点则遵循其文档中的非路由标识规则。
对于功能码零三,应按请求寄存器数量检查响应字节数。特别注意,正常响应并不回显读取起始地址,见应用协议第6.3节。因此,数值看似合理、长度正确,都不能独立证明读取了正确地址。合法异常响应是已经收到的协议结果,不能再当作“没有响应”。
构造可重复的关联测试
用可控TCP对端保存请求,并由测试程序决定何时释放响应。先发两个不同ID的请求,再逆序返回,验证各自回到正确调用者。第三个请求故意延迟超过期限,确认迟到响应被丢弃,且不会改变新请求的缓存结果。随后测试计数器回绕及所有允许表项都被占用的情况。
再把响应回调留在队列中,关闭旧连接、建立新连接,最后执行旧回调。它不能完成新连接表中的任何请求。增加错误单元、错误功能、畸形长度和合法异常响应案例。最后用两个结构完全相同的响应展示同ID复用歧义,预期修复是阻止危险复用,而不是根据数值大小猜来源。
记录关联决定,保留执行不确定性
日志应包含连接实例、事务ID、应用请求编号、功能码、期限、终态和拒绝原因。区分未知ID、已过期ID、旧连接和结构不匹配,支持人员才能选择正确排查方向。原始负载记录应有长度上限,并按部署环境的信息保护要求处理。
- 等待或隔离中的ID不会再次分配。
- 每个应用请求最多完成一次。
- 迟到响应和旧连接响应不能发布数据。
- 资源耗尽产生有界背压或明确连接切换。
- 写超时保留执行未知状态,关联模块不擅自批准重放。
上述验收解决的是响应归属,不能认证服务器身份、证明测量新鲜度,也不能证明超时命令从未执行。这些问题需要各自的应用契约与证据。