U-Boot-Portierung abnehmen: Boot-Medien, Environment und Recovery
Eine U-Boot-Portierung sollte als Boot- und Wiederherstellungssystem abgenommen werden, nicht lediglich als funktionierende Eingabeaufforderung. Sie muss die vorgesehene Boot-Quelle wählen, den richtigen Softwaresatz laden, ungültigen persistenten Zustand behandeln und einen dokumentierten Rückweg bieten, wenn das Haupt-Image nicht startet.
Diese Checkliste richtet sich an Produkte mit U-Boot innerhalb einer Embedded-Linux-Boot-Kette. Befehle, Speicher-Backends, frühe Loader und Sicherheitsfunktionen unterscheiden sich nach U-Boot-Version und Platinenkonfiguration. Die Beispiele sind Abnahmeentwürfe und keine Aussage über bestandene Prüfungen einer bestimmten Obeita-Platine.
1. Den tatsächlichen Umfang der Portierung definieren
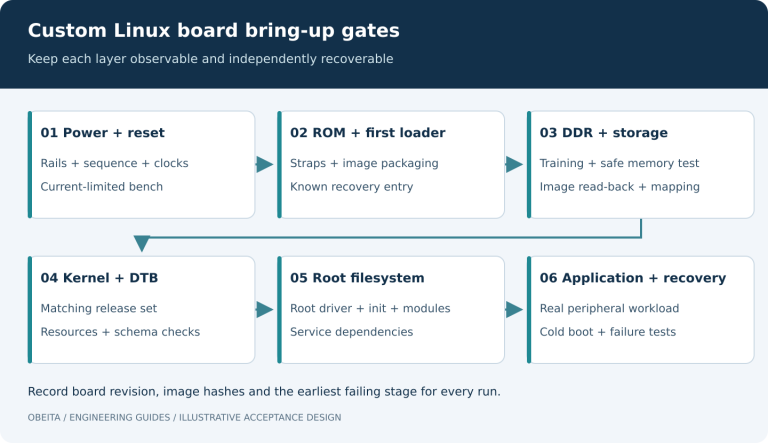
Listen Sie SoC-ROM, gegebenenfalls SPL oder Hersteller-Erstloader, DDR-Initialisierung, Trusted Firmware, U-Boot selbst und Linux-Übergabe auf. Ordnen Sie jeder Komponente Verantwortlichen und Version zu. Ist eine proprietäre DDR-Binärdatei erforderlich, dokumentieren Sie deren zulässige Weitergabe und die exakt unterstützte Speicherkonfiguration.
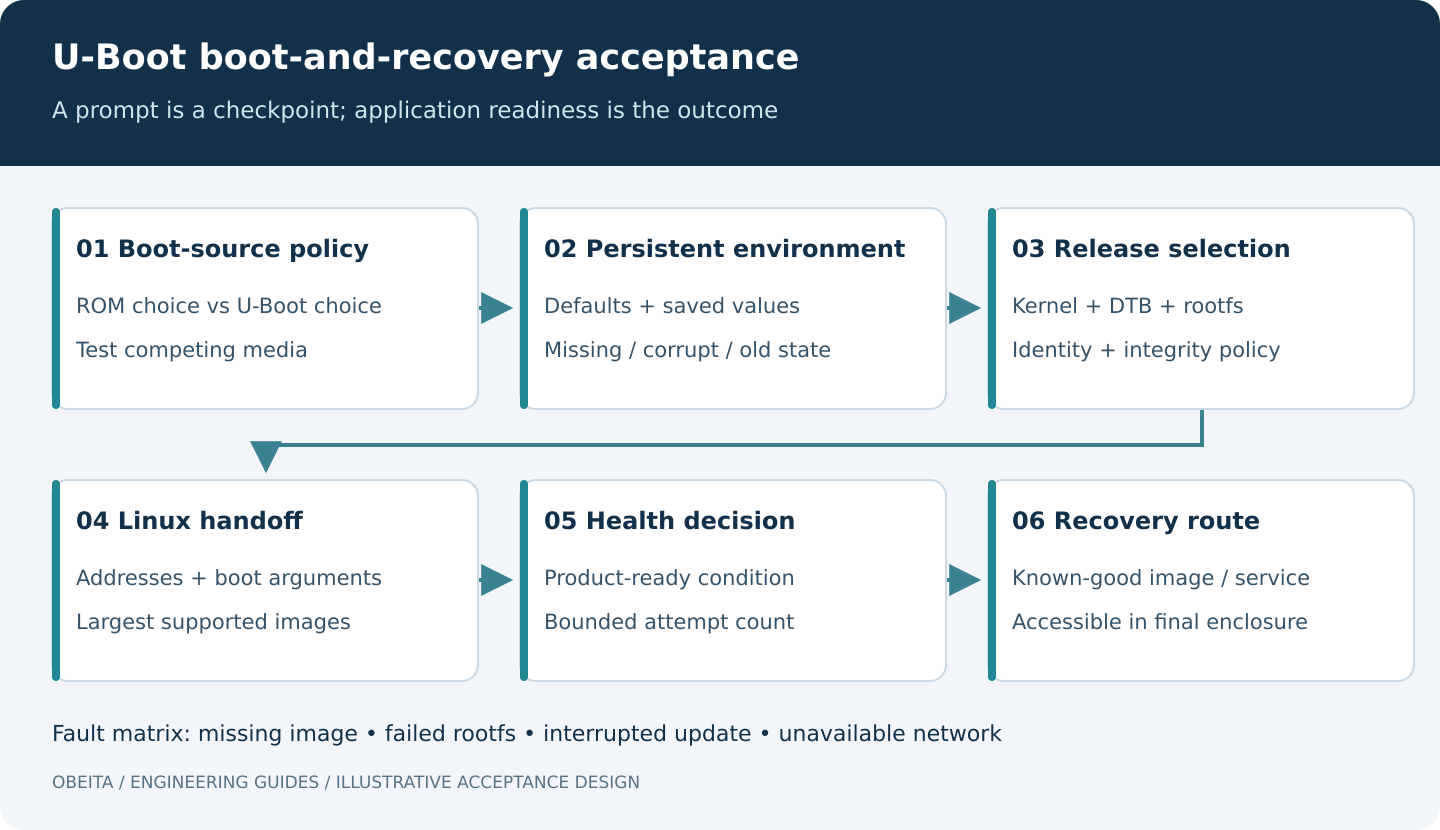
Definieren Sie unterstützte Hardwareversionen und Boot-Medien. „Unterstützt eMMC und SD“ lässt offen, ob SD nur der Entwicklung, dem automatischen Rückfall oder einer autorisierten Feldwiederherstellung dient. Beschreiben Sie das Zusammenspiel von Boot-Straps, Wechselmedien und Softwareeinstellungen. Der Abnahmeplan sollte die Medienwahl des ROMs von U-Boots späterer Wahl eines Kernels oder Bootflows unterscheiden.
Vereinbaren Sie, ob Secure Boot, signierte Updates, Anti-Rollback und Konsolenbeschränkungen enthalten sind. Diese Funktionen benötigen ein durchgängiges Konzept. Eine U-Boot-Build-Option allein begründet keine vollständige Vertrauenskette.
2. Die Medienstrategie mit widersprüchlichen Eingaben prüfen
Dokumentieren Sie für jedes unterstützte Medium Controllerkennung, Nummerierung, Partitionierung, Imageoffsets und unterstütztes Dateisystem. Halten Sie das erkannte Gerät im Boot-Log fest. U-Boot-Gerätenummern und Linux-Gerätenamen müssen nicht dauerhaft eins zu eins übereinstimmen.
Prüfen Sie normales Medium allein, Recovery-Medium allein, beide gemeinsam und den Fall, dass keines eine gültige Anwendung enthält. Verwenden Sie zur Prioritätsprüfung zwei sichtbar unterschiedliche Test-Builds; sonst kann ein Start vom falschen Medium erfolgreich erscheinen. Bestätigen Sie das Verhalten nach Kaltstart und Warmreset.
Bei U-Boot Standard Boot dokumentieren Sie aktivierte Boot-Geräte und -Methoden sowie die vorgesehene Suchstrategie. Es ist ein konfigurierbares Framework, keine Garantie, dass jeder Build alle Medien oder Formate unterstützt. Ziehen Sie die U-Boot-Standard-Boot-Dokumentation des gewählten Releases heran.
Eine rein lesende Bestandsaufnahme kann die folgenden Befehle enthalten, sofern der Platinen-Build sie bereitstellt. Geräteauswahl und detaillierte Speicherprüfung bleiben platinenabhängig.
version
bdinfo
printenv bootcmd bootargs bootdelay
mmc list
Speichern Sie die Ausgabe im Release-Protokoll. Übernehmen Sie keine Lösch-, Schreib- oder Environment-Reset-Befehle von einer anderen Platine: Ein falscher Offset kann die einzige startfähige Kopie zerstören.
3. Das Environment als kontrollierte Schnittstelle behandeln
Dokumentieren Sie Speicherort und Größe des persistenten Environments, etwaige Redundanz, Grenzen der Löscheinheiten und den Bezug zur Partitionierung. Unterscheiden Sie einkompilierte Standardwerte, aktuell geladene Werte und tatsächlich nichtflüchtig gespeicherte Werte. Eine Änderung im RAM und deren Speicherung sind in U-Boot getrennte Vorgänge; siehe die Environment-Dokumentation.
Teilen Sie Variablen in Boot-Strategie, Entwicklungshilfen und individuelle Geräteidentität ein. Ein Werksreset darf einzigartige Identität, Kalibrierung oder Provisionierungsdaten nicht versehentlich duplizieren oder löschen. Definieren Sie, welche Einstellungen Servicetechniker ändern dürfen und wie unzulässige Werte abgewiesen oder wiederhergestellt werden.
Prüfen Sie an wiederherstellbaren Testgeräten ein fehlendes Environment, eine ungültige Integritätsprüfung und eine unterbrochene Environment-Aktualisierung. Das erwartete Ergebnis muss nennen, welche Standardwerte oder redundante Kopie gewählt werden und woran Bediener dies erkennen. Redundanter Speicher hilft nur, wenn Backend und Aktualisierungsreihenfolge das beabsichtigte Verhalten bei Spannungsausfall unterstützen.
Prüfen Sie auch die Migration von einem älteren gültigen Environment. Eine neue Binärdatei kann weiterhin einen alten Boot-Befehl laden und neue Standardwerte unbemerkt umgehen. Environment-Schema oder Migrationsstrategie gehören deshalb zum Release-Verfahren; erneutes Flashen von U-Boot setzt persistenten Zustand nicht automatisch zurück.
4. Die vollständige Linux-Übergabe prüfen
Halten Sie Identitäten von Kernel, Device Tree, optionalem initramfs und Root-Dateisystem zusammen. Prüfen Sie, dass Ladeadressen weder einander noch reservierten Firmware-Speicher oder Dekompressionsbereiche überlappen. Wiederholen Sie den Test mit dem größten zulässigen Image, nicht nur dem kleinen Entwicklungs-Image.
Kontrollieren Sie, ob die endgültige Kernel-Kommandozeile das gewünschte Root-Dateisystem und die richtige Konsole auswählt. Prüfen Sie Platinenidentität und an Linux übergebene Speicherinformationen. Eine erfolgreiche Übergabe muss den definierten Anwendungsbereitschaftszustand erreichen; frühe Kernel-Ausgaben validieren weder Dateisystem noch Anwendung.
Bei signierten Images prüfen Sie ein gültiges autorisiertes Image sowie gezielte Änderungen geschützter Inhalte mit einem Labor-Recovery-Plan. U-Boots Verified-Boot-Dokumentation beschreibt Signaturprüfung innerhalb einer Vertrauenskette. Eine Prüfsumme erkennt zufällige Beschädigung, ersetzt aber keine Authentisierung. Signaturen allein begründen zudem keinen Rollback-Schutz.
5. Fehlerzählung und ein sinnvolles Erfolgssignal definieren
Ein Boot-Versuchszähler muss zum Speicher-Backend und Reset-Verhalten passen. Entscheiden Sie, welche Fehler ihn erhöhen, wann er erhalten bleibt und wann er zurückgesetzt wird. Die U-Boot-Bootcount-Dokumentation beschreibt Boot-Limit und alternativen Start einschließlich implementierungsabhängiger Persistenz. Prüfen Sie den exakten Build, statt aus einem Variablennamen auf garantiertes Verhalten zu schließen.
Löschen Sie den Update-Versuchsstatus erst nach erfolgreichem erforderlichem Gesundheitstest. Ein zu früher Erfolg beim Start des Init-Prozesses kann ein Image als gut markieren, obwohl die Steueranwendung ihre Geräte noch nicht öffnen kann. Umgekehrt kann ein Test mit Pflichtzugriff auf einen nicht verfügbaren externen Server ein lokal gesundes System zurückrollen. Richten Sie die Erfolgsgrenze an Produktanforderungen aus und trennen Sie lokale Bereitschaft von optionaler Netzwerkverfügbarkeit.
Wählen Sie eine begrenzte Recovery-Strategie: einen bekannten guten Slot, ein dediziertes Recovery-Image oder einen dokumentierten Serviceweg. Vermeiden Sie endlose Neustarts, die Belege zerstören oder persistenten Speicher verschleißen, ohne ein benutzbares Gerät herzustellen.
6. Eine ausdrückliche Fehlermatrix ausführen
- Fehlender Kernel: Der Boot-Pfad meldet eine erkennbare Ursache und wechselt in den vereinbarten Rückfallweg.
- Falsches oder beschädigtes DTB: Unverträgliche Release-Kombinationen werden abgewiesen, sofern das Design eine Prüfung unterstützt, oder führen in einen wiederherstellbaren Fehlerzustand.
- Unbrauchbares Root-Dateisystem: Das System meldet ein Update nicht bereits deshalb als erfolgreich, weil der Kernel gestartet ist.
- Unterbrochenes Update: An jedem vereinbarten Unterbrechungspunkt bleibt ein gutes Image oder Wiederherstellungsverfahren verfügbar.
- Nicht verfügbares Netzwerk: Netzwerk-Boot-Versuche in der Entwicklung und Produktionsrückfall haben definierte Zeitgrenzen.
- Recovery-Bedienung: Autorisierte Bediener können bei endgültigem Gehäuse- und Kabelaufbau den Recovery-Modus erreichen.
Überschreiben Sie nicht alle redundanten Kopien zugleich, sofern vollständiger Medienverlust nicht ausdrücklich zum Umfang gehört und externe Wiederherstellung nachgewiesen ist. Dokumentieren Sie Stichprobengröße, Unterbrechungspunkte und Ergebnisse. Bestandene ausgewählte Unterbrechungstests beweisen keine Toleranz gegen beliebige Stromausfälle.
7. Genügend Informationen zur Wiederherstellung liefern
Das Abnahmepaket sollte Quellrevisionen, defconfig und Patches, Build-Werkzeuge, gepackte Images und Hashes, Speicherplan, Environment-Strategie, Testnachweise und eine schrittweise Wiederherstellungsanleitung enthalten. Nennen Sie Schritte, die physischen Zugang, Herstellerwerkzeuge oder einen separat gepflegten Signierdienst erfordern. Private Signierschlüssel gehören niemals in ein gewöhnliches Release-Archiv.
Obeitas Projektkonfiguration zum RK3528-Linux-Netzwerk-Gateway behandelt ausdrücklich Recovery-Zugang und die getrennte Betrachtung von Versorgung und OTG. Sie ist ein relevantes Umfangsbeispiel, aber keine Behauptung, dass dort alle hier beschriebenen U-Boot-Mechanismen implementiert sind. Für eine Portierungsprüfung siehe Firmware- und BSP-Diagnose; bereiten Sie aktuelles Boot-Log, Speicherplan und Wiederherstellungsablauf vor.