Modbus掩码写与读写寄存器:避免读改写的错误原子性假设
两个客户端都可能写入自己计算出的“正确值”,却覆盖了彼此的修改。客户端甲读取共享寄存器,修改一个位后写回整字;客户端乙根据较早的快照重复同样过程。即使网关逐条串行处理请求,也不能让跨多条请求的读改写序列自动变成不可分割操作。
应用协议V1.1b3定义十进制功能码二十二、十六进制0x16的掩码写,以及十进制二十三、十六进制0x17的组合读写。两者解决的问题不同。本文通过合成寄存器模型说明选择依据,不替设备固件承诺过程原子性。
先列出所有写入者
清点能够修改目标寄存器的HMI、监控程序、维护工具、网关逻辑及设备内部控制程序。明确每个写入者拥有整字还是部分位。两个TCP客户端共用网关,不等于串口上出现两个主站,但它们仍向同一调度器提交彼此独立的请求。
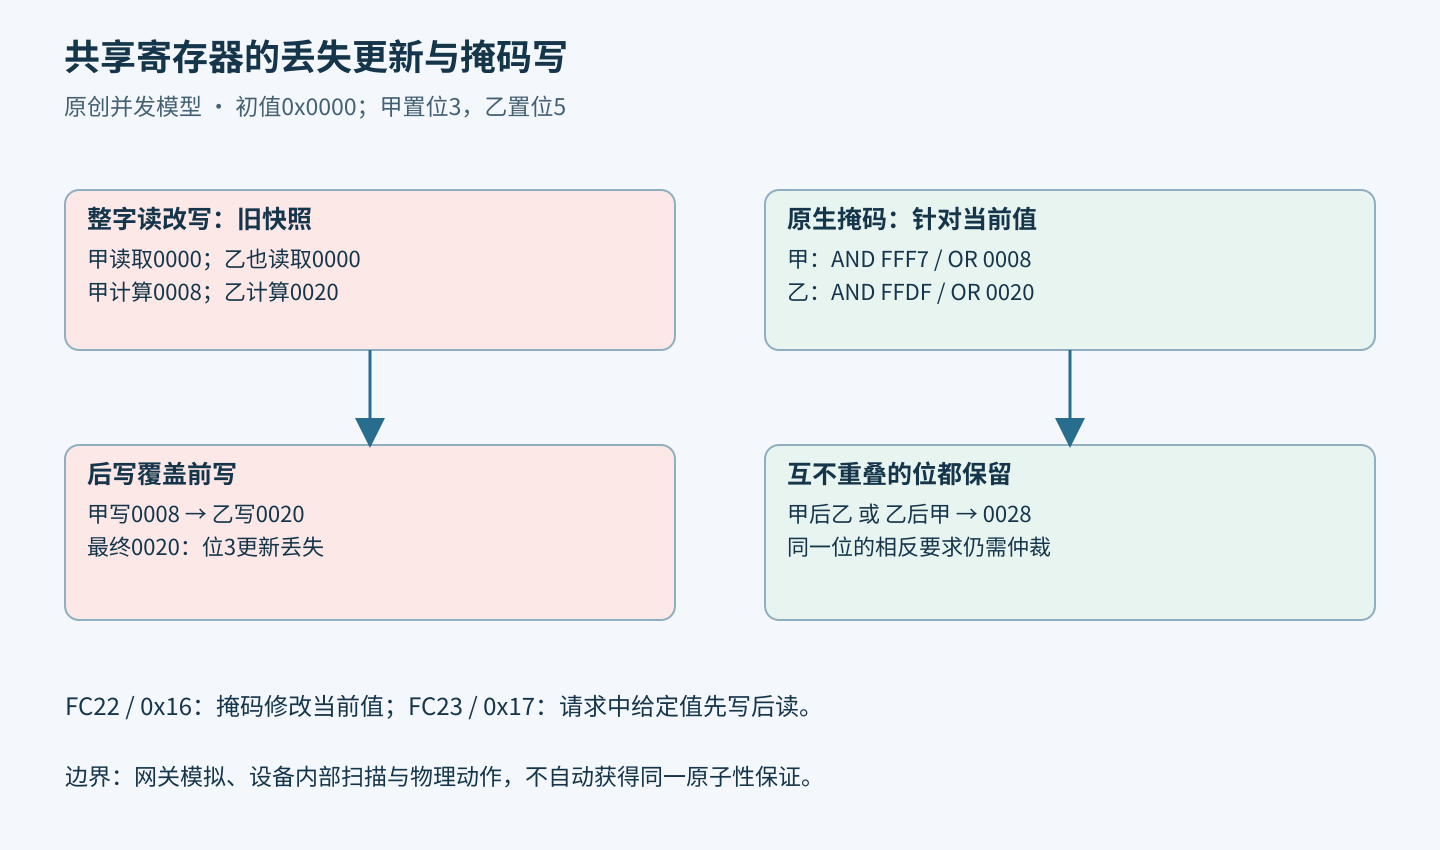
设甲乙都读到0x0000。甲要将位3(最低位编号为0)置1,写入0x0008;乙要将位5置1,根据自己的旧快照写入0x0020。最终可能只剩0x0020,甲的修改丢失。所有报文和应答都可能合法,提高轮询速度只改变竞争窗口,并没有解决所有权。
掩码应作用于当前值
应用协议第6.16节规定掩码写计算:结果等于“当前值与AND掩码”的结果,或上“OR掩码与AND掩码取反”的结果。运算限定在十六位范围内。AND掩码某位为一时保留当前位,为零时取对应OR掩码位。
将位3置1可使用AND掩码0xFFF7、OR掩码0x0008;清除同一位则保持AND掩码,改用OR掩码0x0000。未选择修改的位保留服务器当前值。这样,客户端不必先读取整字,也不再用旧快照替换整字。
区分互不重叠的更新与冲突意图
若甲将位3置1、乙将位5置1,并且设备正确实现掩码操作,那么从零开始,无论谁先执行,结果都是0x0028。这是这组互不重叠掩码的性质,不代表所有并发命令都能交换顺序。如果两者对位3提出相反要求,最终值仍由执行顺序决定。
掩码写不能代替所有权规则。对于冲突位,应指定权威写入者或仲裁策略。还须确认寄存器是否具有写一清零、写入触发命令等特殊含义,不能因为存在通用掩码公式,就把特殊对象当作普通持久位域。
组合读写不是比较后交换
功能码二十三在同一次Modbus事务中先写后读。请求包含独立的读取范围和写入范围,正常响应返回读取数据。第6.17节允许读取一至一百二十五个寄存器、写入一至一百二十一个,同时受合法地址与设备能力限制。
写入值在请求发出时已经确定。服务器不会先把数据交给客户端,让客户端在同一次事务内部计算新值。因此,它不是比较后交换,也不能普遍替代位掩码更新。它可以表达有文档依据的“写设定值后读状态”,但不能单独保证过程完成、掉电保持或与内部控制逻辑隔离。
确认原生支持,揭示模拟实现差异
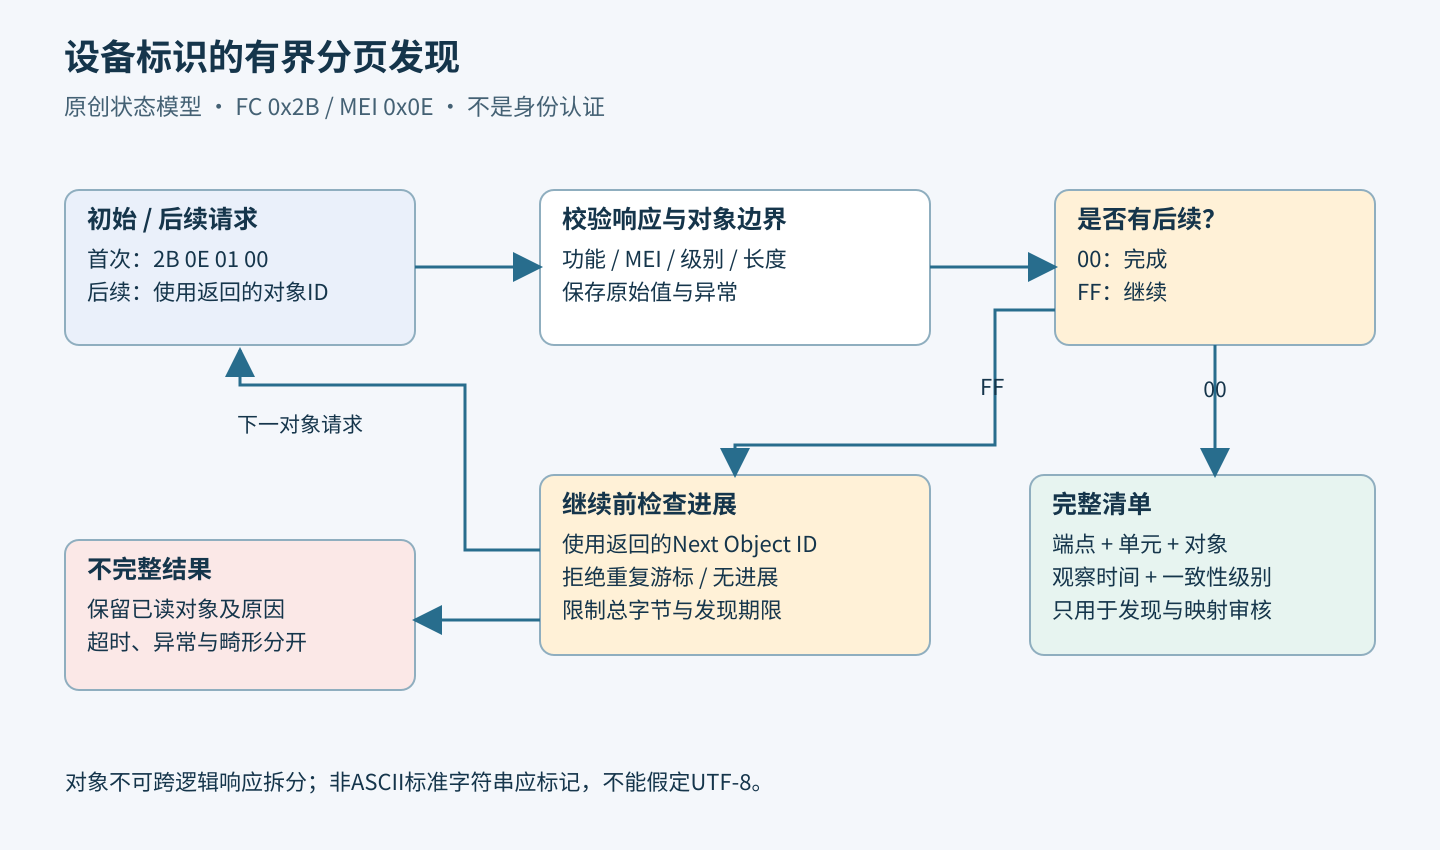
能力记录应包含设备型号、固件、寄存器类别及支持功能。合法的非法功能异常说明当前语境下该功能被拒绝,仍需用文档区分永久不支持与设备状态限制。没有响应是另一类证据,因为路由或通信故障也会造成静默。建立能力表时应保留这两类不同结果。
某些网关可能把掩码写拆成下游读和写来模拟。此时必须追问:谁阻止其他写入者插入?设备内部程序能否在两步之间修改寄存器?网关内的互斥锁不能自动锁住PLC扫描程序或另一管理接口。如果语义较弱,就明确写出限制,不应宣称等同于设备原生掩码操作。
先在安全模型中验证位契约
建立一个十六位内存寄存器,并让测试调度器可以停在客户端读和写之间。先复现上述丢失更新,再换成掩码操作,验证两个执行顺序都保留互不重叠的位。基础样例还应覆盖保留全部位、替换全部位、置位及清位。
设备验收使用隔离模拟器或明确批准的无害寄存器,检查功能支持、掩码回显、错误地址及冲突写入者。验证组合读写时,可在语义清楚的普通可写位置检查先写后读,但一次成功回读不能证明与控制器扫描隔离,仍需厂商保证或限定范围的额外证据。
缺少功能时设计所有权回退
无法使用原生掩码写时,优先考虑由一个写入者接收各客户端的位修改意图,并统一维护整字。也可以为不同所有者分配独立寄存器,或使用设备定义的命令邮箱。任何锁方案都应涵盖全部写入者,并定义故障恢复;只在某个客户端内部加锁,不能阻止其他客户端覆盖。
- 功能码的十进制与十六进制表示明确。
- 掩码测试保留未选中位,并能暴露冲突写入者。
- 组合读写明确为先写后读,不虚构条件更新保证。
- 原生支持、网关模拟与设备内部并发分别记录。
- 回退方案明确每个位或整字的控制权。
最终交付物应是一份并发契约。正确的应答回显可以帮助核对请求,但不能代替“谁有权修改共享状态”这一基本规则。