RTOS C库可重入性:errno、stdio锁与每任务状态
把C库当作并发子系统审查
即使所有设备驱动都加了锁,两个任务同时进入C库,仍可能导致堆损坏或错误码串扰。运行库并不是一个只需打开“线程安全”开关的整体:它包含线程局部状态、共享文件流、公共分配器以及底层系统调用钩子。必须分别检查,不能把启用newlib支持等同于完成并发适配。
本文以FreeRTOS Kernel V11.1.0与newlib集成为例。实际项目仍应记录编译器、newlib或newlib-nano构建、厂商补丁和链接选项。其他运行库可能采用完全不同的线程局部机制及锁接口。固定版本集成头文件明确说明,每任务重入状态支持并不能替代应用应提供的系统桩函数和分配器锁。
区分可重入与共享资源保护
可重入意味着一个调用被打断后,另一个调用能在约定条件下安全共存。线程安全也可能依赖锁,而这类函数未必适用于中断,或已经持有相关锁的路径。某个函数接受调用者提供的状态,只能说明它避开了一部分全局变量;内部若继续调用共享分配器,仍有独立的同步要求。审查对象应是完整调用链。
先列出真正使用的功能:数值转换、格式化输出、内存分配、文件操作、区域设置和多字节转换。逐项标记访问了哪些状态,哪些属于任务局部,哪些由共享锁保护。异常处理也必须纳入:出错后调用printf(),可能恰好重新进入了发生错误时已经加锁的子系统。
追踪errno的实际存储
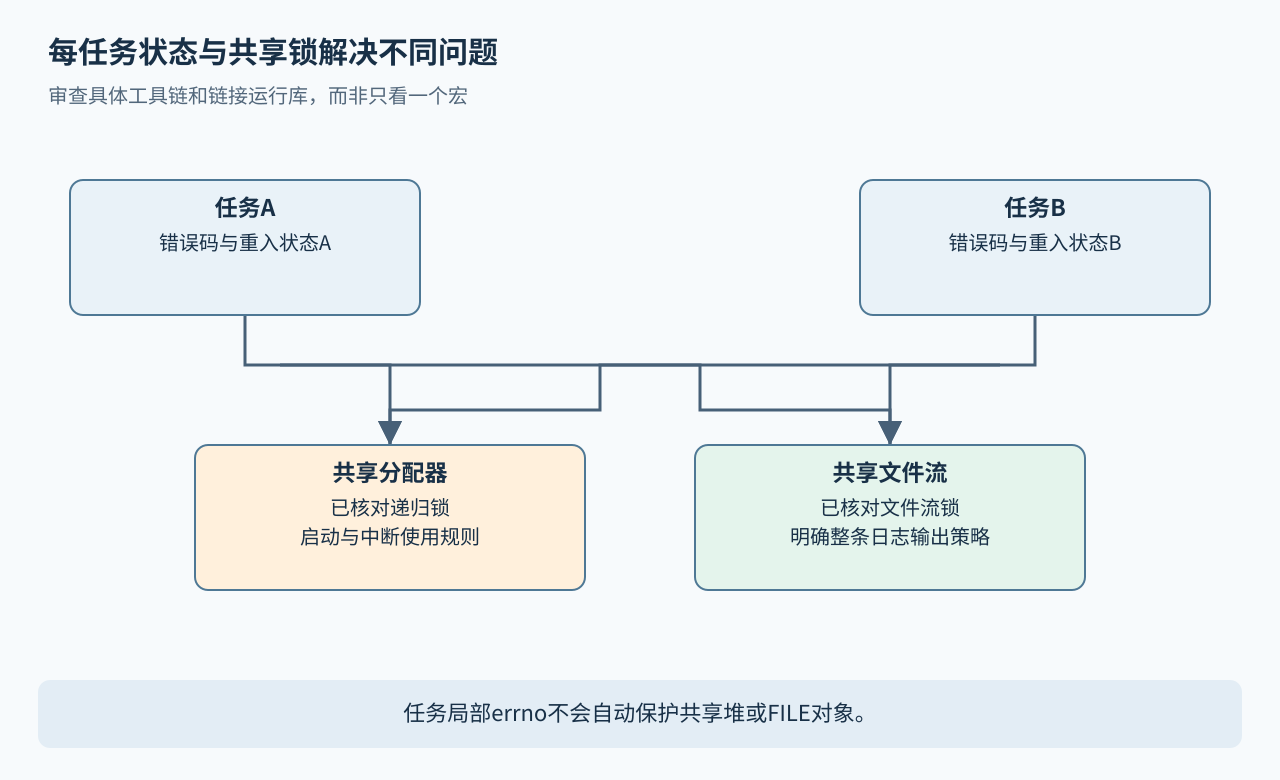
应用不要自行把errno声明为普通全局变量,应包含工具链提供的errno.h,并确认访问最终落在哪里。Newlib提供重入结构以及显式接收重入指针的接口,官方C库手册说明了它们与平台系统调用桩的关系。需要检查底层桩函数与普通库调用是否使用同一个当前任务状态。
V11.1.0中的configUSE_NEWLIB_REENTRANT会启用运行库线程局部钩子,初始化struct _reent,通过_impure_ptr选择当前结构,并在任务清理时回收相关状态。这是该集成方式的描述,不能直接推广到所有多核配置。还应注意,成功调用不一定清除errno。只有函数文档规定失败时有意义的错误码,才应在失败后立即保存,避免随后日志或其他库调用覆盖。
分别核对malloc和stdio
每任务重入结构不意味着每个任务拥有独立堆。Newlib的__malloc_lock()和__malloc_unlock()用于保护公共分配池,并要求实现能够处理分配器需要的递归加锁。应确认最终链接的库究竟引用哪些锁符号。示例源文件中存在某个实现,不代表链接器实际选择了它,更不能排除选中了空实现。
检查链接映射,必要时查看符号引用或反汇编。区分FreeRTOS堆接口和libc malloc(),项目可能无意间同时存在两套保护方式不同的堆。对于输出,可选择一个拥有日志设备的任务集中处理,也可以明确允许多个任务操作共享或独立FILE对象。即使文件流内部线程安全,也不保证某任务连续几次printf()组成不可分割的完整日志记录;若有此要求,应先组装有上限的记录。
启动、中断和退出是独立上下文
调度器尚未运行时,基于RTOS互斥锁的封装可能不能使用;在ISR中也不应采用阻塞锁。明确规定早期初始化、调度器运行后、故障处理和任务删除期间允许调用哪些库功能。锁实现里不要打印格式化日志,分配失败路径也应避免再次调用可能申请内存的函数。紧急输出需要另一份经过审查的最小接口约定。
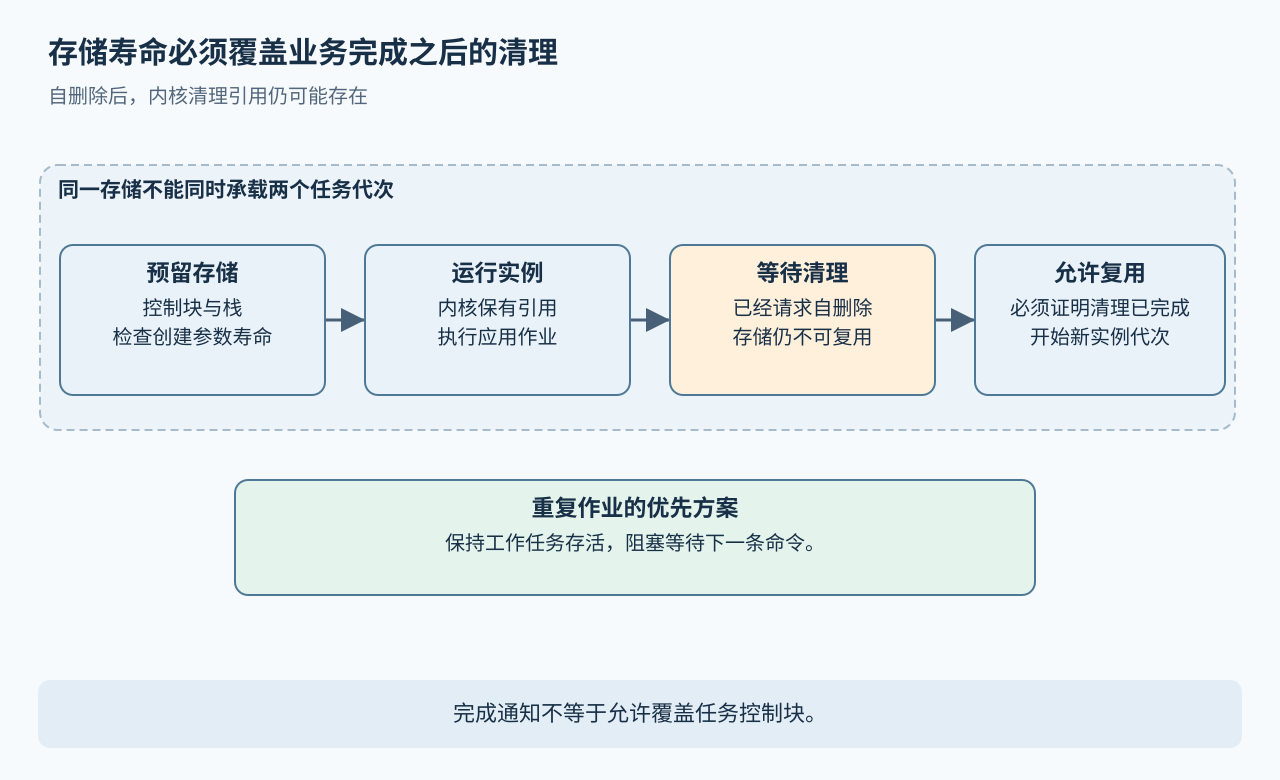
删除任务时,要考虑运行库自己分配的对象及选定的清理钩子。不能在任务持有文件流锁或分配器锁时强行删除,再期待内核替运行库展开现场。应让任务等库调用返回,进入协作关闭安全点。多核产品还需核实当前线程选择机制与锁实现确实支持不同核心同时执行,单核上的成功运行不是充分证明。
把失败路径纳入验证
一个建议测试是让两个任务同步触发不同的转换错误。每个任务准备自己的输入,调用文档规定会报告失败的操作,在受控位置让出,然后在任何格式化日志之前保存返回值和errno。不要假设任意非法字符串都会设置错误码;测试预期必须以所选库的函数约定为依据。目标是发现任务状态相互污染。
在开发构建中,让多个任务并发申请和释放内存,并记录所有权及保护标记。覆盖文件流失败、分配失败、递归锁、调度器尚未启动和正常关闭。确认最终使用的锁实现,并以不会再次进入库的方式记录加解锁平衡。若产品允许,还可对照集中日志拥有者与多调用者方案。本文未执行工具链二进制测试或板级负载测试。
验收检查
- 编译器、运行库变体、版本和相关链接参数可复现。
- errno及其他任务局部状态指向正确实例。
- 已在链接产物中确认公共堆与文件流锁。
- 递归加锁、启动阶段和中断限制都有记录。
- 诊断路径不会重新依赖已经失败或持锁的服务。
- 关闭流程等待运行库安全点,并执行需要的清理。
最终成果应是一份绑定具体工具链的并发约定。配置宏只能证明设计意图,不能证明所有C库调用在所有上下文都安全。