Reproduzierbare Buildroot-Lieferung: Vom bootfähigen Image zum Release-Paket
Ein Buildroot-Image wird dann zu einem vollständigen Liefergegenstand, wenn ein anderer Entwickler es neu bauen, seinen Inhalt genau bestimmen und das Zielgerät wiederherstellen kann, ohne auf den Rechner des ursprünglichen Entwicklers angewiesen zu sein. Für ein Gateway oder Bedienterminal bedeutet das, Quellcode, Konfiguration, Build-Umgebung, Image-Aufteilung und Abnahmenachweise als eine gemeinsame Veröffentlichung zu behandeln. Eine bootfähige SD-Karte ist nur eines der Ergebnisse dieses Prozesses.
„Reproduzierbar“ im Lieferumfang definieren
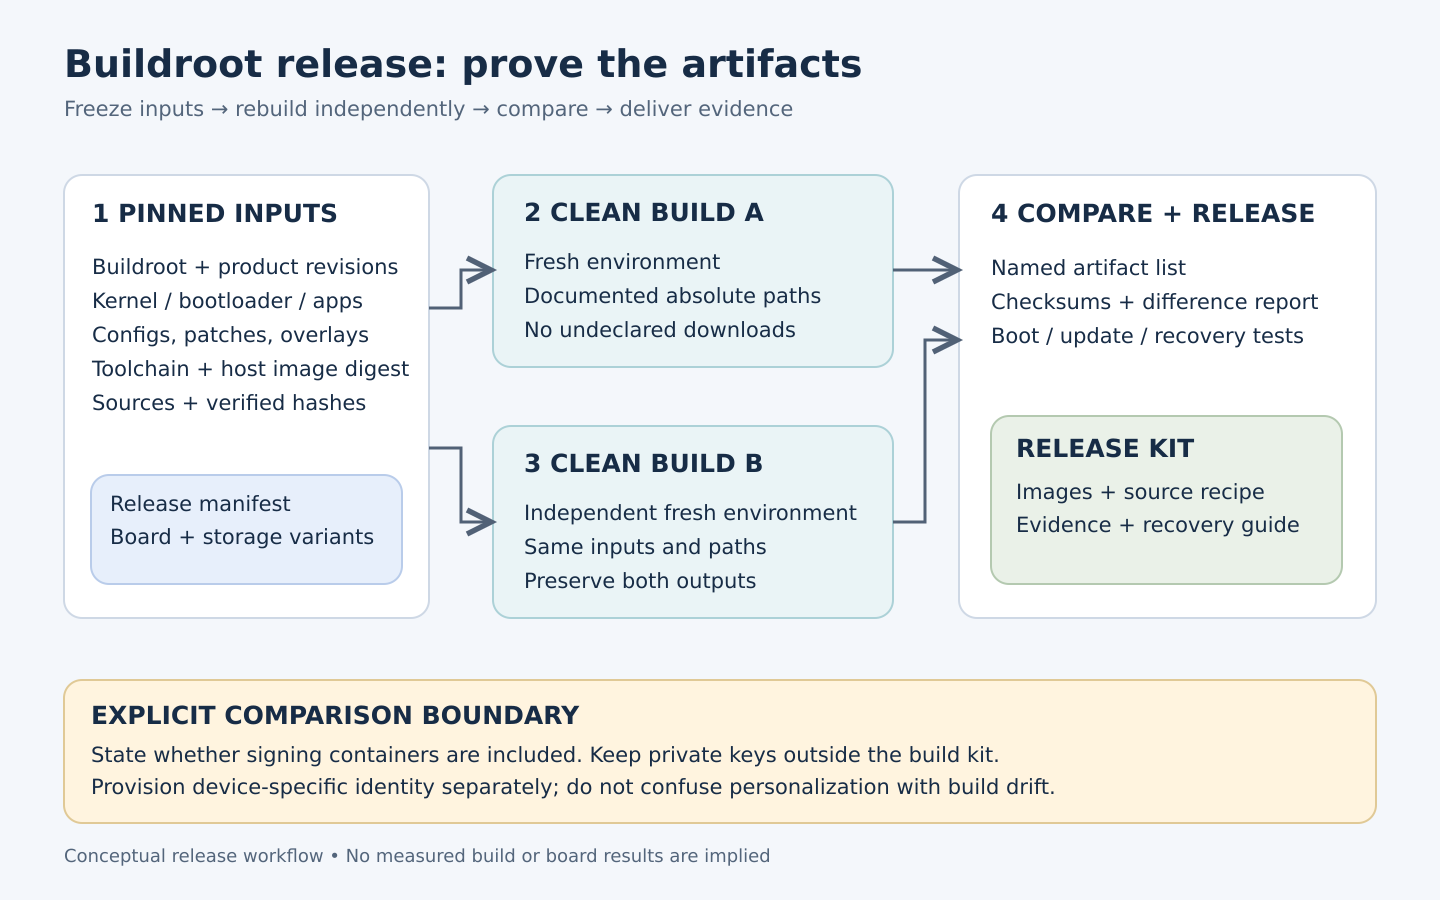
Legen Sie zwei getrennte Abnahmekriterien fest. Eine erneut baubare Veröffentlichung verfügt über eine vollständige Anleitung, mit der sich aus archivierten Eingaben die vorgesehenen Funktionen erzeugen lassen. Eine bytegenau reproduzierbare Veröffentlichung erzeugt zusätzlich identische Bytes für eine ausdrücklich benannte Menge von Artefakten. Letzteres entspricht der Definition des Projekts Reproducible Builds und erfordert Vergleichsnachweise statt eines gesetzten Konfigurationshakens.
Benennen Sie die Artefakte: Kernel, Device Trees, Root-Dateisystem, Bootloader und gegebenenfalls das vollständige Datenträger-Image. Legen Sie fest, ob signierte Container und die Personalisierung in der Fertigung zum Vergleichsumfang gehören. Eine gerätespezifische Identität sollte getrennt vom generischen Image provisioniert werden; andernfalls sind unterschiedliche Bytes auf verschiedenen Geräten zu erwarten. Private Signaturschlüssel gehören weder in das Quellcodepaket noch in Build-Protokolle.
Alle Eingaben festschreiben
Erstellen Sie vor dem Produktions-Image ein Release-Manifest. Es sollte die Buildroot-Revision, die Revision der Produktkonfiguration, Anwendungs-Commits, Kernel- und Bootloader-Revisionen, gegebenenfalls den Hash der externen Toolchain sowie sämtliche Hersteller-Patches identifizieren. Nehmen Sie die Platinenrevision und die bestückte Speichervariante auf. „Das Hersteller-SDK“ ist zu ungenau, wenn mehrere Archive denselben Dateinamen tragen.
Speichern Sie Produktanpassungen in einem versionierten BR2_EXTERNAL-Verzeichnisbaum: defconfig, Kernel-Konfiguration, Device-Tree-Änderungen, Overlays, Paketrezepte und Skripte zur Image-Erzeugung. Archivieren Sie die aufgelöste .config als Release-Nachweis. Liefern Sie die generierten Dateien aus output/images aus; der Zwischenstand in target ist kein einsatzfertiges Root-Dateisystem mit endgültigen Berechtigungen und Gerätedateien. Diese Mechanismen beschreibt das Buildroot-Handbuch.
Erfassen Sie für jede proprietäre Binärdatei Hersteller, Version, Prüfsumme, Ziel-ABI und Weitergabebedingungen. Eine weiterverteilbare Binärdatei kann auch ohne verfügbaren Quellcode eine festgeschriebene Eingabe sein; diese Grenze muss jedoch in der Lieferbeschreibung stehen. Weisen Sie jemandem die Verantwortung für die Verfügbarkeit der Downloads zu, statt davon auszugehen, dass eine Upstream-URL über die gesamte Nutzungsdauer des Produkts erreichbar bleibt.
Umgebung und Quellen rekonstruierbar machen
Dokumentieren Sie die Linux-Build-Umgebung, den Hash des Container- oder VM-Images, Host-Pakete, Architektur und Ressourcenanforderungen. Verwenden Sie stabile absolute Quell- und Ausgabepfade. Buildroots BR2_REPRODUCIBLE ist weiterhin experimentell; die Konfigurationshilfe beschreibt pfadbezogene Einschränkungen und Pakete, die noch nicht reproduzierbar sein können. Prüfen Sie die Hilfe der festgeschriebenen Version, statt identisches Verhalten eines neueren Entwicklungszweigs anzunehmen.
Bewahren Sie einen freigegebenen Quellcode-Cache auf und prüfen Sie Download-Hashes. Ein Cache erleichtert den Wiederaufbau, authentifiziert aber allein keine Quellen. Führen Sie nach dem Abrufen der Abhängigkeiten einen separaten Neubau mit gesperrtem ausgehendem Netzwerk aus. Falls er scheitert, erfassen Sie die konkret fehlende Eingabe, statt einem Paket stillschweigend den Download einer nicht dokumentierten Abhängigkeit während des Kompilierens zu erlauben.
Das folgende Beispiel skizziert einen Release-Job. Die Pfade und product_defconfig werden vom Projekt festgelegt; aktivieren Sie Reproduzierbarkeit in dieser eingecheckten defconfig. Führen Sie den Job als unprivilegierter Build-Benutzer in einer sauberen Umgebung aus.
export BR=/work/buildroot
export EXT=/work/product
export OUT=/work/out
export LC_ALL=C TZ=UTC
export SOURCE_DATE_EPOCH="$(git -C "$EXT" log -1 --format=%ct)"
make -C "$BR" O="$OUT" BR2_EXTERNAL="$EXT" product_defconfig
make -C "$BR" O="$OUT" source
make -C "$BR" O="$OUT"
make -C "$BR" O="$OUT" legal-info
SOURCE_DATE_EPOCH stellt für unterstützende Werkzeuge einen stabilen, auf die Quellen bezogenen Zeitstempel bereit. Beliebige Build-Skripte werden dadurch nicht deterministisch. Prüfen Sie, wie die ausgewählte Buildroot-Version den Wert weitergibt, und suchen Sie in eigenen Skripten nach der aktuellen Uhrzeit. Die Semantik erläutert die Dokumentation zu SOURCE_DATE_EPOCH.
Zwei unabhängige, saubere Builds vergleichen
Führen Sie dieselbe Anleitung in zwei frischen Umgebungen mit denselben dokumentierten Pfaden aus. Sichern Sie beide Ergebnisse, bevor der nächste Job beginnt. Vergleichen Sie zunächst die genaue Artefaktliste und ihre Prüfsummen. Für ein Beispielprodukt mit diesen zwei Dateien:
cd /work/out/images
sha256sum Image rootfs.squashfs > /work/release/SHA256SUMS
Erstellen Sie /work/release vorher und ersetzen Sie die Liste durch das tatsächliche Release-Manifest einschließlich Device Trees und Boot-Komponenten. Ein übereinstimmendes Rootfs beweist nicht, dass das gesamte Datenträger-Image übereinstimmt. Bei abweichenden Prüfsummen lassen sich mit diffoscope eingebettete Dateien, Metadaten und Archivunterschiede untersuchen; bewahren Sie den Vergleichsbericht auf.
Klassifizieren Sie Unterschiede, bevor Sie Build-Optionen ändern. Kernel-Build-Zeitstempel, Benutzer- und Hostnamen, Debug-Pfade sowie automatisch erzeugte Modul-Signaturschlüssel sind dokumentierte Variationsquellen im Leitfaden zur Kernel-Reproduzierbarkeit. Weitere Untersuchungspunkte sind Dateisystem-UUIDs, Zeitstempel der Image-Erzeugung, unsortierte Dateilisten und Versionsskripte der Anwendung. Halten Sie die Sicherheitsanforderungen auch beim Definieren und Testen einer getrennten Signaturstufe ein.
Die Veröffentlichung testen, nicht nur das Compiler-Ergebnis
| Test | Aufzubewahrender Nachweis | Release-Entscheidung |
|---|---|---|
| Zwei saubere Builds | Eingabe-Hashes, Artefaktliste und Vergleichsbericht | Alle Bytes im festgelegten Umfang stimmen überein; andernfalls keine Kennzeichnung als bytegenau reproduzierbar |
| Offline-Neubau | Job-Protokoll mit gesperrtem Netzwerk und Cache-Manifest | Kein nicht deklarierter Download erforderlich |
| Kaltstart jeder Hardware-Revision | Serielles Boot-Protokoll und Hardware-Identifikation | Korrekter Device Tree, Speicher und Anwendungsstart |
| Update und Wiederherstellung | Protokolle zu Versionswechsel, Update-Unterbrechung und Wiederherstellung | Der dokumentierte nutzbare Zustand wird wiederhergestellt |
| Konfigurationsmigration | Alte und neue Schemata sowie übernommene Einstellungen | Update und unterstützter Rollback erhalten das vorgesehene Verhalten |
| Fertigungs-Image | Flash-Anleitung, Prüfsummenprüfung und Identitätsprüfung | Korrektes Image ohne duplizierte Gerätegeheimnisse installiert |
Definieren Sie neben dieser Matrix messbare Produktgrenzen: Endpunkt der Boot-Zeitmessung, maximalen Speicherverbrauch, freien Massenspeicher, Netzwerkverhalten und Watchdog-Wiederanlauf. Leiten Sie Zahlenwerte aus den tatsächlichen Anforderungen ab. Dieser Artikel beschreibt einen Validierungsplan, keine Messergebnisse für eine bestimmte Platine.
Häufige Übergabefehler und ihre Eingrenzung
- Der saubere Build scheitert, der Entwickler-Build funktioniert: Prüfen Sie lokale Quellcode-Overrides, nicht eingecheckte Patches und auf dem Host installierte Werkzeuge. Reproduzieren Sie den Fehler in der archivierten Umgebung, bevor Sie Abhängigkeiten ändern.
- Ein entferntes Paket bleibt im Image: Bauen Sie in einem neuen Ausgabeverzeichnis. Nach Konfigurationsänderungen ist ein inkrementeller Entwicklungsstand eine ungeeignete Release-Basis.
- Die Anwendung startet nur auf einer Platine: Vergleichen Sie Platinenrevision, Device Tree, Firmware-Blobs und Speicheraufteilung, bevor Sie Buildroot als Ursache annehmen.
- Die Images stimmen überein, die Wiederherstellung scheitert: Prüfen Sie Boot-Auswahl, Partitions-Offsets und Wiederherstellungsanleitung. Reproduzierbarkeit validiert kein Flash-Verfahren.
- Das Lizenzpaket wirkt vollständig: Prüfen Sie die Warnungen in
legal-info/READMEund fehlende Materialien. Buildroots Sammlung unterstützt eine Compliance-Prüfung, ersetzt aber keine rechtliche Freigabe.
Ein Release-Paket liefern, das andere verwenden können
Stellen Sie eine README mit einem unterstützten Build-Einstiegspunkt, Manifest, Prüfsummen, Anweisungen zum Quellcodezugang, Konfiguration, Images, Versionshinweisen, Testnachweisen und Wiederherstellungsverfahren zusammen. Dokumentieren Sie bekannte Einschränkungen, Update-Kompatibilität und die Verantwortung für künftige Sicherheitskorrekturen. Prüfen Sie das Paket in einer Übergabeübung ohne Zugriff auf den ursprünglichen Entwicklerrechner.
Für die Abstimmung des Umfangs eignet sich Obeitas Service für Firmware- und BSP-Diagnose rund um Boot-, Kernel- und Rootfs-Integration. Das gelieferte RK3566-Terminalprojekt bietet verwandten Plattformkontext. Dieser Fall belegt nicht, dass der hier beschriebene Reproduzierbarkeitsprozess auf dieser Plattform umgesetzt oder validiert wurde.