可复现的 Buildroot 系统交付:从启动镜像到完整发布包
一套 Buildroot 镜像真正成为可交付成果,需要另一位工程师能够重新构建它、准确确认其中包含的内容,并且不依赖原开发者的工作站就能恢复目标设备。对于网关或操作终端,这意味着将源码、配置、构建环境、镜像布局和验收证据作为同一个发布版本管理。能启动的 SD 卡只是这一流程的一项输出。
在交付约定中定义“可复现”
设置两个独立验收条件。可重新构建的版本应具备完整步骤,能够使用归档输入构建出满足预期功能的系统。字节级可复现的版本还要求一组明确列出的产物具有完全相同的字节内容。后者遵循 Reproducible Builds 对可复现构建的定义,需要比对证据,不能仅以勾选配置项作为依据。
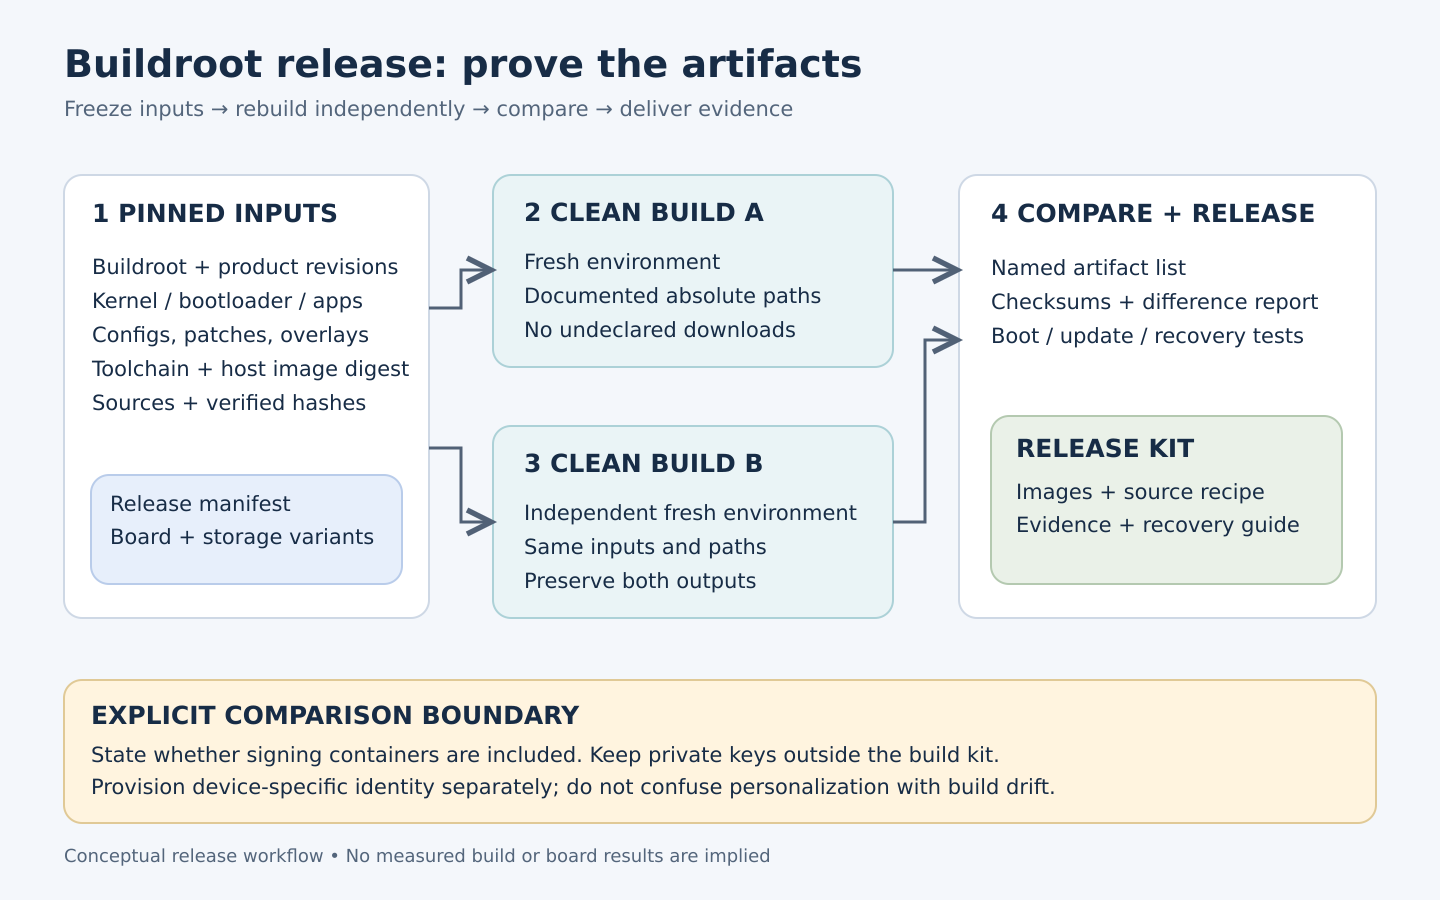
逐项列出比对对象:内核、设备树、根文件系统、引导程序,以及可能包含的整盘镜像。明确签名封装和生产个性化数据是否位于比对范围内。设备专属身份应在通用镜像之外单独配置,否则不同设备的字节内容本就应当不同。私有签名密钥应与源码交付包、构建日志分开管理。
冻结完整的输入集合
生成生产镜像之前先建立发布清单,记录 Buildroot 修订版本、产品配置修订版本、应用提交、内核及引导程序修订版本、所用外部工具链的摘要,以及每一项供应商补丁。还应包含板卡版本和实际装配的存储器型号。当多个压缩包使用相同文件名时,“供应商 SDK”这样的描述无法唯一确定输入。
将产品定制内容保存在版本管理下的 BR2_EXTERNAL 目录树中,包括 defconfig、内核配置、设备树修改、文件覆盖目录、软件包构建规则和镜像生成脚本。归档解析后的 .config,作为发布证据。交付应使用 output/images 中生成的文件;中间 target 目录不具备最终权限与设备文件处理结果,不能直接作为可部署根文件系统。这些机制见 Buildroot 用户手册。
对于每个专有二进制文件,记录供应商、版本、校验值、目标 ABI 和再分发条款。即使拿不到源码,允许再分发的二进制文件仍可作为固定输入,但交付说明必须清楚说明这一边界。应指定人员维护下载可用性,不要假设上游链接在产品整个服务周期内始终有效。
让构建环境和源码能够重建
记录 Linux 构建环境、容器或虚拟机镜像摘要、宿主软件包、架构及资源需求。使用稳定的源码和输出绝对路径。Buildroot 的 BR2_REPRODUCIBLE 仍属于实验性功能;其配置帮助说明了路径约束,以及部分软件包仍可能无法实现可复现构建。应检查固定发布版本中的帮助,不能假设新分支的行为与其完全一致。
保留经过审核的源码缓存,并校验下载文件的哈希值。缓存让重建更切实可行,但本身不能证明来源可信。完成依赖下载后,单独执行一次禁用出站网络的重建。如果失败,应记录具体缺少的输入,而不是悄悄允许软件包在编译期间下载未记录的依赖。
以下是发布任务的示意。路径和 product_defconfig 由项目定义;应在已提交的 defconfig 中启用可复现构建选项。在干净环境中以普通构建用户执行。
export BR=/work/buildroot
export EXT=/work/product
export OUT=/work/out
export LC_ALL=C TZ=UTC
export SOURCE_DATE_EPOCH="$(git -C "$EXT" log -1 --format=%ct)"
make -C "$BR" O="$OUT" BR2_EXTERNAL="$EXT" product_defconfig
make -C "$BR" O="$OUT" source
make -C "$BR" O="$OUT"
make -C "$BR" O="$OUT" legal-info
SOURCE_DATE_EPOCH 为支持它的工具提供与源码相关的稳定时间戳,不能让任意构建脚本自动变得确定。需要确认所选 Buildroot 版本如何传递该变量,并检查自定义脚本是否使用当前系统时间。具体语义见 SOURCE_DATE_EPOCH 文档。
比对两次独立的干净构建
在两个全新环境中,使用相同步骤及已记录的相同路径执行构建。下一个任务开始前,保存好两次输出。首先比对准确的产物列表和校验值。假设某产品生成以下两个文件,可采用这样的示例:
cd /work/out/images
sha256sum Image rootfs.squashfs > /work/release/SHA256SUMS
应提前创建 /work/release,并将示例文件列表替换为实际发布清单,包含设备树和引导组件。根文件系统相同,不能证明整盘镜像也相同。若校验值不同,可使用 diffoscope 检查内部文件、元数据和归档差异,并保存比对报告。
修改构建参数之前先对差异分类。内核可复现构建指南列出了内核构建时间戳、用户与主机名、调试路径和自动生成的模块签名密钥等差异来源。其他常见排查点包括文件系统 UUID、镜像生成时间戳、未排序的文件列表和应用版本脚本。在定义和测试独立签名阶段时,仍需保持原有安全要求。
验收发布版本,而不只是编译结果
| 测试 | 保留的证据 | 发布判定 |
|---|---|---|
| 两次干净构建 | 输入摘要、产物列表和比对报告 | 范围内所有字节一致,否则不能标注为字节级可复现 |
| 离线重建 | 禁用网络的任务日志和缓存清单 | 不需要任何未声明的下载 |
| 每种硬件版本冷启动 | 串口启动日志与硬件标识 | 设备树、存储和应用启动正确 |
| 升级与恢复 | 版本转换、升级中断和恢复日志 | 能够恢复到文档规定的可用状态 |
| 配置迁移 | 新旧数据结构及保留设置 | 升级和受支持回滚维持预期行为 |
| 生产镜像 | 烧写流程、校验值验证和身份审计 | 正确安装镜像,设备秘密信息不存在重复配置 |
与测试矩阵一起定义可测量的产品限制:启动时间的测量终点、最大内存消耗、存储余量、网络行为和看门狗恢复。具体数值应来自真实需求。本文给出的是验证计划,不是某款板卡的实测结果。
常见交接问题及定位方法
- 干净构建失败,而开发机能构建:检查本地源码覆盖、未提交补丁和宿主机已安装工具。修改依赖之前,先在归档环境中复现问题。
- 已取消的软件包仍出现在镜像中:从全新输出目录重建。配置变更后,不宜将增量开发输出直接作为发布基线。
- 应用只在一块板上启动:先比对板卡版本、设备树、固件二进制文件和存储布局,再判断是否为 Buildroot 问题。
- 镜像一致,但恢复失败:检查启动选择、分区偏移和恢复说明。可复现构建不能验证烧写步骤是否正确。
- 许可证资料看起来已经齐全:检查
legal-info/README中的警告和缺失材料。Buildroot 收集的资料可作为合规审查输入,不能自动代替法律审核。
交付一套他人能使用的发布包
发布包应包含 README、一个受支持的构建入口、清单、校验值、源码获取说明、配置、镜像、版本说明、测试证据和恢复流程。记录已知限制、升级兼容性以及后续安全修复的责任归属。安排一次无法访问原开发工作站的交接演练,以验证交付包是否完整可用。
在确定工作范围时,可参考 Obeita 的固件与 BSP 诊断服务,讨论引导、内核和根文件系统集成。RK3566 嵌入式终端已交付项目案例提供了相关平台背景。该案例不能作为本文可复现构建流程已在此平台上实施或通过验证的证据。