把 Buildroot 包修复守住:最小配置、干净构建与 CI 回归门槛
一次依赖修复可能在下次软件包升级时失效,因为探测逻辑或构建工具又变了。包级 CI 应先保住能够证明修复成立的最小证据,再覆盖产品实际支持的工具链和功能组合。本文固定使用 Buildroot 2025.02.18;该版本辅助脚本位于 utils/check-package 和 utils/test-pkg,路径及参数均应按固定版本核对,不能从其他版本教程直接照搬。
定义这一条包级 CI 要证明什么
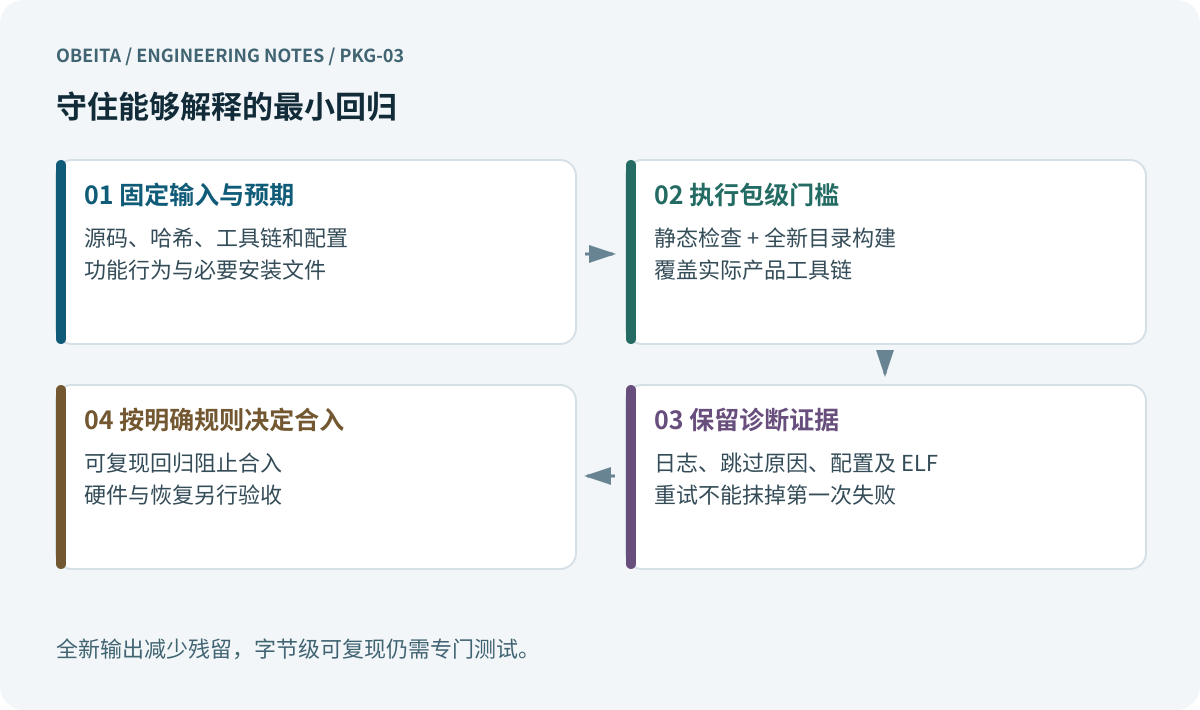
先给任务写一份简短契约:包能从声明输入构建、功能开关受配置控制、产物匹配目标、必要文件安装正确。每项都需要观察方式。例如“功能关闭”应在配置证据中出现,并与依赖和安装内容一致,不能只从构建退出码为零推断。
同时明确包级任务不覆盖板卡外设、完整漏洞处置决策或镜像字节级可复现。这些检查有不同输入和环境。边界清楚,评审者才知道绿色结果具体表示什么,也能避免一个原本很小的包检查逐渐被误读成所有出货产品都经过了验收。
锁定输入并保留最小配置
固定 Buildroot 版本或提交、外部树提交、软件包版本、源码哈希、补丁和工具链配置;CI 平台支持时,runner 镜像也使用不可变标识。把最小配置与回归样例一起保存,并写出与完整产品配置的差别,避免其他应用偶然选中正在验证的依赖库。
功能组合应显式列出。起步可覆盖修复功能的开与关,并写明预期依赖,再按风险增加产品组合。最小配置仍需包含包真正要求的架构和工具链能力。因工具链条件不满足而跳过的配置,是需要解释的覆盖结果,不能混入通过数量;不要为了让统计好看删除它。
安排静态检查与工具链矩阵
check-package 用于其支持的源码风格和包检查,test-pkg 则针对选定工具链配置构建。固定版本的 help 确认 -c 指定配置片段、-p 指定包、-d 指定输出目录、-t 指定工具链 CSV。矩阵选择以对应版本脚本及 help 为准,默认子集并非全部架构和 libc。
# 在固定版本源码目录执行
./utils/check-package --help
./utils/test-pkg --help
# 真实输入准备后才可使用的调用形状
./utils/test-pkg -c /work/ci/package.config   -p telemetry -d /work/out/test-pkg-run-001
telemetry 命令是模板,本文没有执行交叉构建。配方须先在选定树中注册;使用外部树时,为任务设置对应 BR2_EXTERNAL。runner 还需提供 check-package 的 Python 依赖。分别记录跳过、失败与通过,工具调用本身不能代替验收政策。
| 变化或事件 | 所需门槛 | 结果处理 |
|---|---|---|
| 配方或源码修复 | 最小干净构建与相关静态检查 | 可复现失败阻止合入 |
| 可选功能变化 | 开启/关闭配置 | 解释跳过并核对依赖 |
| 工具链或 libc 变化 | 对应目标矩阵及产物检查 | 按风险扩大运行验证 |
| 短暂源站下载故障 | 保留日志,诊断后有界重试 | 原始失败继续可见 |
| 硬件行为变化 | 独立产品/板级验收 | 包通过不能授权整机发布 |
把干净输出与下载缓存分开
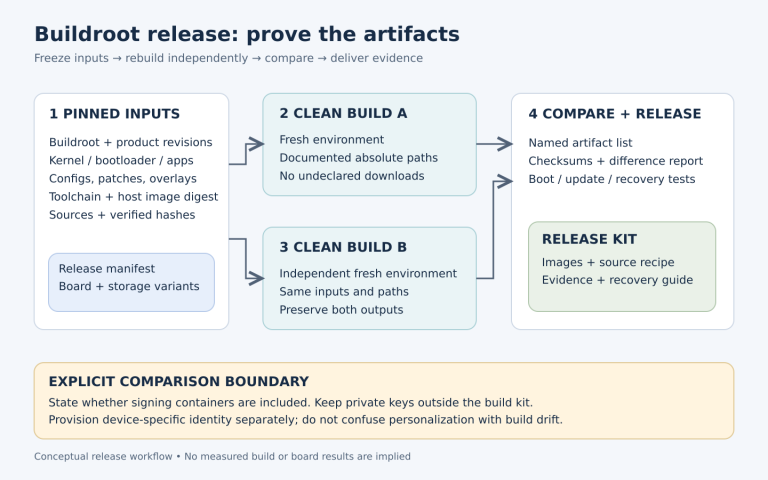
每次干净验证使用新的独立输出目录。可以复用来源和校验受控的下载缓存,但不能把旧 host、staging、target 当成隐含输入。缓存权限和保存策略应与构建工作区分开,避免优化速度的操作破坏了干净验证的含义。
记录下载来自缓存还是源站,哈希不符时保留证据。缺包、认证失败和上游内容变化,与编译错误分别归类。若要声称离线可构建,应单独在预定输入齐备的条件下验证;普通缓存命中不足以证明这一点。同样,两次干净构建成功也不自动证明字节一致,还需要明确比较对象与方法。
检查安装结果与最小运行行为
按安装目的地列出期望文件。运行程序和动态库进入目标镜像组装,头文件及开发元数据按需要进入 staging,主机生成器进入 host。除存在性外,还检查权限和不该交付的开发文件。涉及镜像封装或权限转换时检查最终镜像,不能把 target 目录当成已经完成的文件系统。
适用时检查 ELF 架构、解释器和动态依赖。只有模拟器或实验板能够覆盖实际行为时,才加入对应 smoke test。命令行解析可能适合模拟,依赖外设的事务则未必。描述测试真正观察了什么,例如固定输入返回预期输出;不能支持的硬件行为明确交给系统验收。
设计失败产物和重跑规则
重跑前先归档首个完整失败,包含完整日志、第一错误摘要、有效配置、输入标识及相关探测或 ELF 输出。日志保存失败也应被发现。下面的 Bash 片段用于保留命令退出状态,同时识别 tee 失败,是日志逻辑示意而非完整 CI。它假设未启用 errexit;若已有 CI 脚本使用 set -e,应先审查失败捕获行为,不能直接插入。
# LOG 为唯一路径,"$@" 为待执行命令
set -o pipefail
"$@" 2>&1 | tee "$LOG"
status=("${PIPESTATUS[@]}")
if (( status[0] != 0 )); then
    exit "${status[0]}"
fi
exit "${status[1]}"
本地可用无害命令验证退出码传播,但该结果不代表交叉编译通过。对原因明确的短暂下载失败允许有边界的重试,保留原始尝试;稳定复现的编译失败应调查,不能一直重跑直到出现绿色。
决定哪些门槛必须阻止合入
可能影响包的修改应触发最小干净回归与相关静态检查。版本升级、依赖变化、新功能和工具链变化则扩大矩阵。定期扩展检查可以补充每次提交门槛,但支持范围、负责人和处理失败的方式必须明确;频率应依据实际测得的时长与风险制定,模板本身没有通用成本结论。
把原始缺依赖样例或主机污染问题与回归关联,先确认负例因预期原因失败,再信任修复版本。包证据可进入交付材料(英文),系统验收继续负责板卡、升级与恢复。合入规则应让人看清已证明与尚未覆盖的范围。
资料与版本边界
示例用于说明固定版本下的工程方法;本文未执行实板验收、完整交叉构建、性能基准或现场部署,不将示意内容作为通过证据。
- Buildroot 2025.02.18 source archive
- Buildroot manual testing and package infrastructure
- Buildroot 2025.02.18 test-pkg source and help
- Buildroot 2025.02.18 check-package source
需要明确 BSP 维护或构建审查范围时,可向Obeita 提供基础材料:包数量与支持工具链, 现有 CI 环境, 当前 clean build 日志, 允许的测试时长和硬件条件。先脱敏,并写明希望确认的结果。