RTOS内存保护:用Zephyr内存域定义用户任务边界
从具体隔离目标开始
“启用MPU”不是完整隔离方案。先写出可验证目标:用户态遥测解析器可以读取输入邮箱、修改自己的工作状态,但不能改写执行器控制状态或任意内核内存。这样才能确定保护资产、允许操作和失败处理。本文采用Zephyr 4.2.0内存域机制,实际执行效果依赖目标架构、用户态配置及硬件能力。
一篇Zephyr迁移案例把内存保护列为平台选择背景,但它不能证明某块开发板已经实现隔离。技术依据应来自4.2.0用户态说明和实际构建。防止意外越界、限制恶意代码、应对拒绝服务、保护特权驱动、约束DMA及抵御物理攻击,是不同目标,不能混为一个保证。
区分用户执行与特权执行
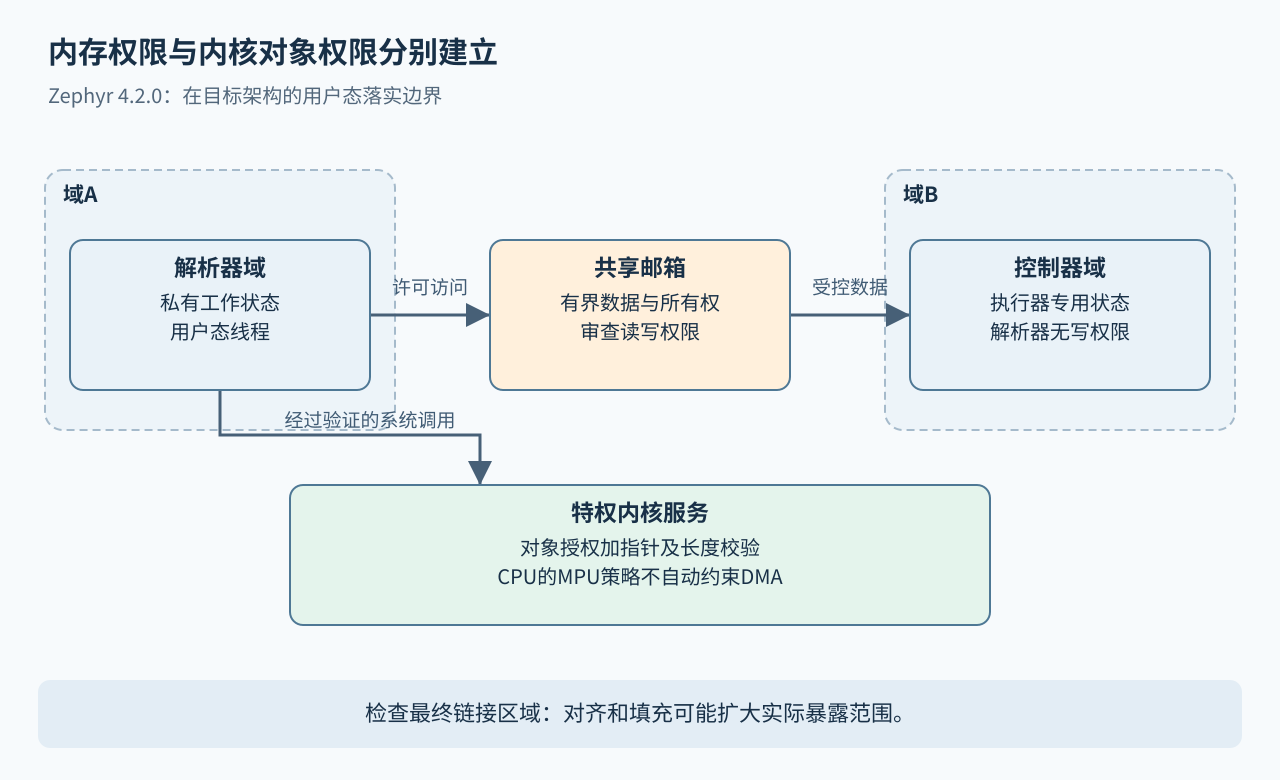
内存域控制用户态线程能够额外访问哪些内存,不是约束所有特权代码的通用机制。如果特权服务错误地接受任意用户指针并写入,即使分区设计谨慎,也可能破坏保护边界。需要审查系统调用参数验证,以及暴露给不可信组件的全部特权服务。
确认目标板和架构支持CONFIG_USERSPACE,并确认目标线程确实通过适当的K_USER创建配置等路径进入用户态。仅声明内存域,却让所有任务都以特权模式运行,不能建立预期边界。内存保护设计说明介绍默认域、成员关系、栈访问和架构限制。同一域内是否进一步隔离线程栈,要核实架构能力和配置,不能凭“每任务有栈”直接推断。
按数据所有权规划分区
内存域包含具有基地址、大小和访问属性的分区。硬件可能限制对齐、区域数和尺寸。若某个区域不仅包含邮箱,还把旁边的敏感对象一并覆盖,实际授予权限就比源码中的结构体更宽。应检查最终链接布局和填充区域,不能只看一个C文件里的声明。
建立分区清单,包括解析器私有状态、不可变配置、共享输入邮箱和控制器专用状态。逐项列出哪些域可读、可写,以及业务原因。同一内存域里的分区不能互相重叠。一个共享分区可以进入多个域,但共享必须狭窄且有意。自动应用分区便于归集跨文件对象,手工分区同样需要检查最终映像。不要在没有区域预算的情况下,为每个小对象都增加一个独立域。
普通内存权限与内核对象权限分开审查
授予缓冲区访问,并不自动授权涉及该缓冲区的所有内核操作。Zephyr还会检查用户对内核对象的访问权限。应依据内核对象权限模型,只授予组件需要的信号量、队列、设备或其他对象。一次合法系统调用可能同时需要对象权限和参数缓冲区权限,两者不能相互替代。
生产者消费者边界可以选择复制有上限的记录,或共享具有明确所有权的缓冲区。特权服务验证共享缓冲区时,它不会自动变成不可修改。若用户代码能够并发改写,验证和实际使用可能看到不同内容,应按服务约定复制或稳定数据。即使指针在允许范围内,也仍需验证长度、取值范围、枚举和当前状态。
分配器与库状态不能成为隐形通道
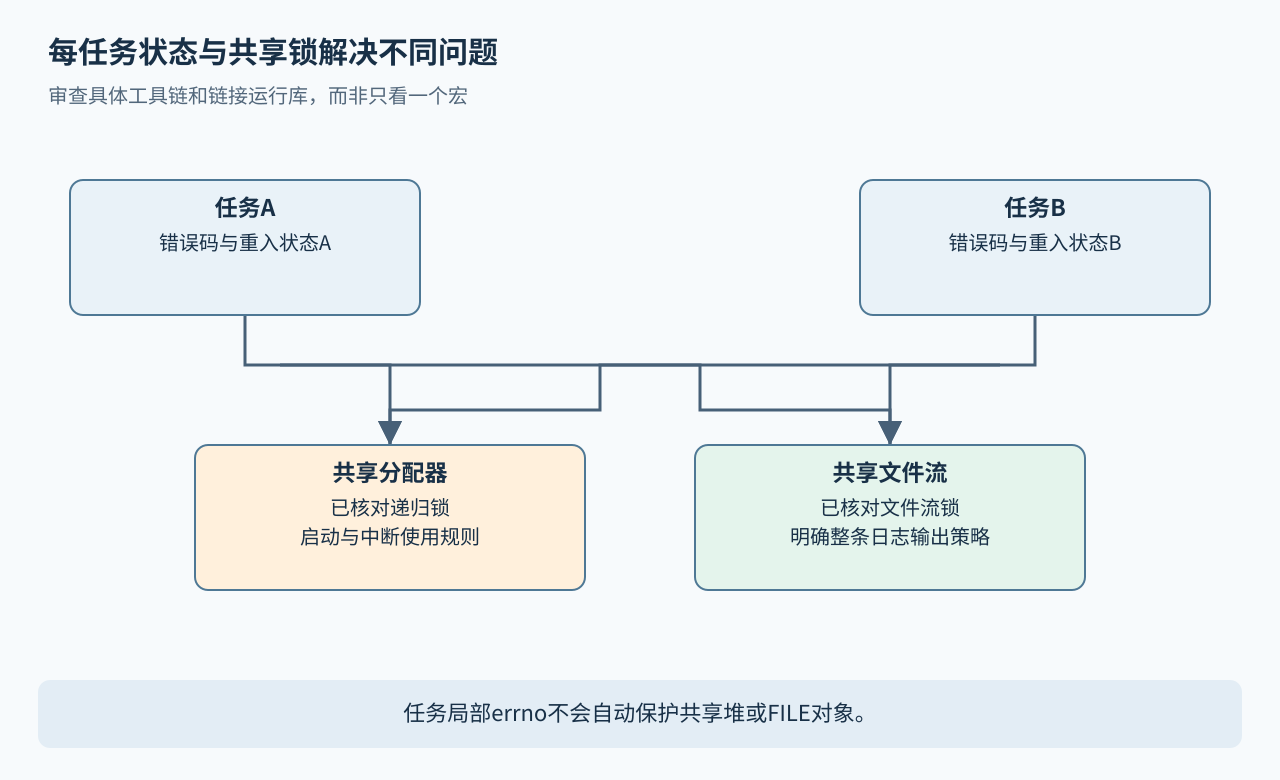
为了让一次故障消失,直接加入宽泛共享堆或运行库全局分区,可能让隔离范围大幅扩大。用户任务需要某个C库分区时,应明确原因,并识别额外可达状态。不同逻辑应用不应自动共用不受限制的资源池。普通内存分配和内核侧线程资源池的作用不同,需要分别检查。
初始化顺序也属于边界的一部分。特权设置阶段应先建立域,添加必要分区,关联线程,授予内核对象权限,再允许运行用户负载。创建子线程时还要审查继承关系。后续重构若把创建代码移到另一父线程,忽略继承就可能改变新线程获得的域和权限,即使子线程业务代码完全没变。
同时测试合法和非法访问
建议在可丢弃的测试构建中建立负向用例:由目标用户线程尝试写控制器专用数据、读取域外内存,以及操作未授权内核对象。每个负向用例都配一个相邻合法操作,避免把一般启动失败误认为隔离生效。不要在正在控制真实生产过程的设备上执行破坏性验证。
记录故障类型、地址、线程身份、域关联和应用恢复动作。检查系统不会无休止地重启同一故障操作。再验证分区边界和最大合法长度下的共享行为。修改编译选项或增加全局变量后重新检查链接映射,因为布局变化会改变实际暴露范围。本文没有运行受保护目标,也没有执行故障注入套件。
写明剩余风险与验收条件
内存保护本身不保证CPU可用性、堆使用上限、外设正确性或特权代码安全。DMA可能需要独立硬件控制,不能把CPU的MPU策略宣传为所有总线主设备的隔离。用户线程也可能滥用自己合法拥有的资源,因此配额、调度策略和服务端验证仍然必要。
- 在准确目标配置上确认线程实际运行于用户态。
- 每个分区都有读写者、对齐要求和链接映像证据。
- 内核对象授权与普通内存权限分别审查。
- 正负用例能够区分真实拦截和无关故障。
- 故障恢复明确,不声称能防御所有攻击类别。
- 部署前记录架构限制与仍然共享的资源。